Ende Oktober 2026 feierte die hack.lu ihre 20. Ausgabe in Luxemburg, und Tim Philipp Schäfers aus unserem Team war dabei, nicht nur als Teilnehmer, sondern auch als Speaker. Seit zwei Jahrzehnten ist die hack.lu ein fester Termin im europäischen Security-Kalender: eine Konferenz, auf der tiefgehende technische Forschung, offener Austausch und der Geist der Hacker-Community zusammenkommen. In diesem Beitrag teilen wir unsere Eindrücke von der Location, der Keynote, Tims eigenem Talk und erklären, warum wir ganz sicher wiederkommen.
Eine großartige Location in einem wunderschönen Land
Die diesjährige hack.lu fand im Alvisse Parc Hotel, 120 Route d’Echternach, 1453 Luxemburg, statt. Die Location war wirklich großartig: Der Service war aufmerksam und freundlich, die Zimmer komfortabel, und das gesamte Umfeld machte es leicht, sich tagsüber auf die Talks und abends auf Gespräche mit der Community zu konzentrieren.
Luxemburg selbst ist ein wunderschönes Land, und die Hauptstadt lädt zum Erkunden ein. Grüne Täler, historische Festungsanlagen und eine kompakte, gut zu Fuß erreichbare Altstadt bilden die perfekte Kulisse für eine Konferenz, bei der Community und Austausch im Mittelpunkt stehen.
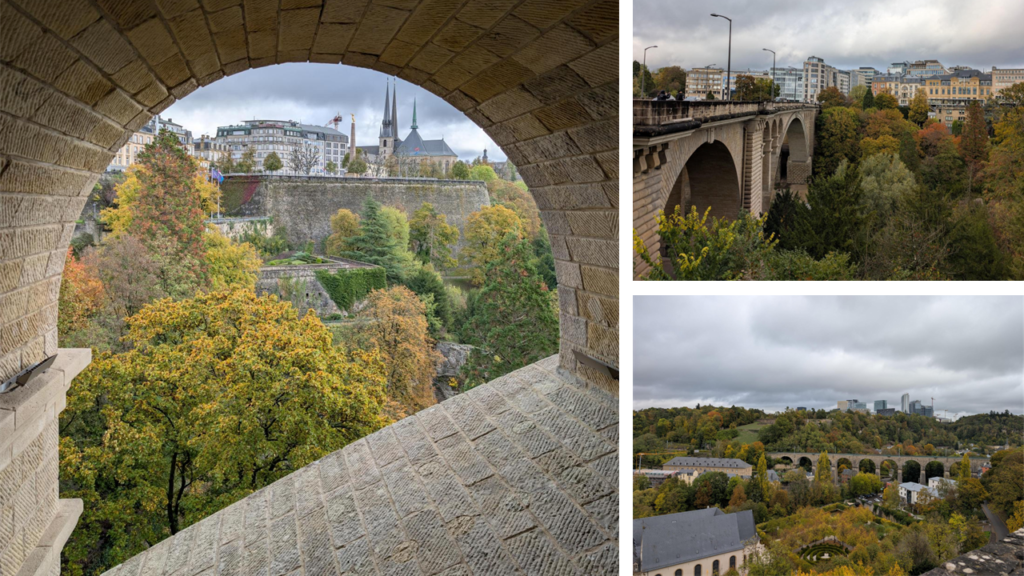
Luxemburg Landschaft
Location
Das Alvisse Parc Hotel mit exzellentem Service, komfortablen Zimmern und viel Raum für Talks und Networking.
Land
Luxemburg verbindet wunderschöne Natur mit einer charmanten, gut erreichbaren Hauptstadt.
Jubiläum
Die 20. Ausgabe der hack.lu verlieh der gesamten Veranstaltung eine besondere, festliche Atmosphäre.
Keynote: Thomas Drake über das Panopticon-Paradoxon
Eröffnet wurde die Konferenz mit einer Keynote von Thomas Drake mit dem Titel „The Panopticon Paradox: Cybersecurity in the Digital Age of AI-Accelerated Mass Surveillance“. Drake erinnerte das Publikum an die zentralen Werte der Hacker-Kultur: Neugier, Offenheit, Verantwortung und einen kritischen Blick auf Macht und Kontrolle.
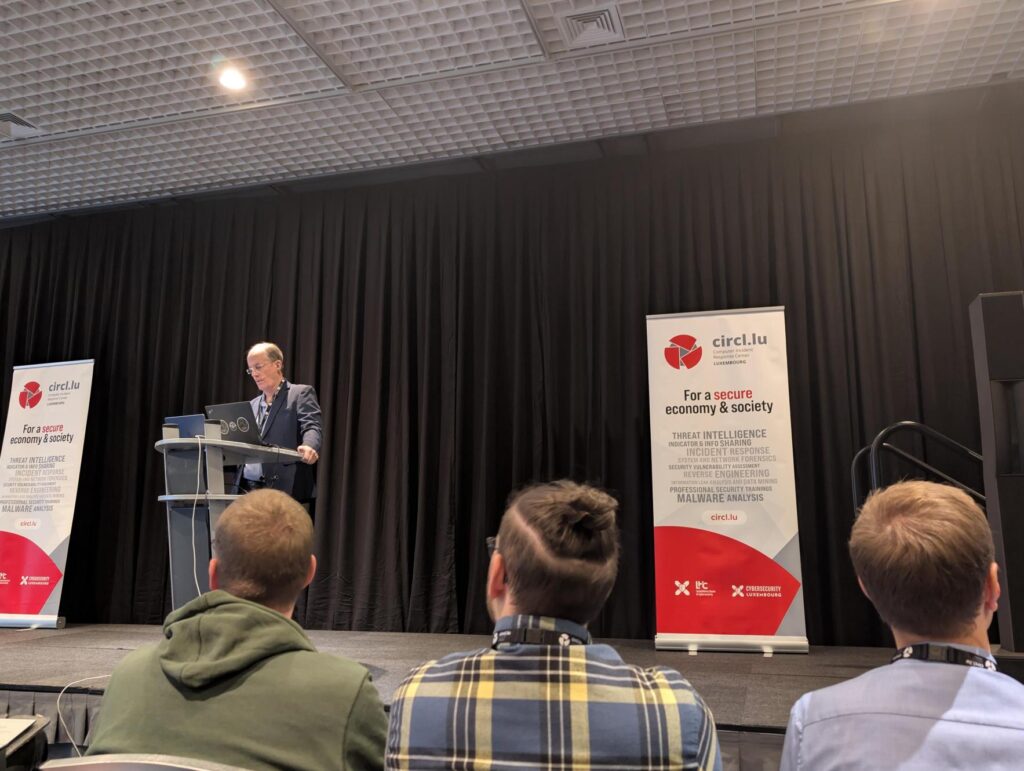
Keynote von Thomas Drake
Auch visuell stach sein Vortrag heraus. Statt dichter technischer Folien nutzte er Bilder aus der Natur, um seine Gedanken zu veranschaulichen und Parallelen zwischen natürlichen Systemen und den digitalen Systemen zu ziehen, die wir bauen. Seine Kernbotschaft: Implementierte Systeme sollen immer den Menschen helfen, nicht umgekehrt. In einer Zeit, in der KI Massenüberwachung günstiger und effizienter macht als je zuvor, ist das eine Erinnerung, die unsere Branche braucht.
Zur Keynote: The Panopticon Paradox: Cybersecurity in the Digital Age of AI-Accelerated Mass Surveillance (YouTube)
Unser Talk: When Responsible Disclosure Becomes a Criminal Investigation
Tim hielt einen Talk mit dem Titel „When Responsible Disclosure Becomes a Criminal Investigation: Uncovering CVE-2025-43928 in Law Enforcement Surveillance Systems“. Darin ging es um unsere Forschung zum Media Relay Service (MRS) des Herstellers Infodraw, der zusammen mit Überwachungshardware wie Bodycams und Polizeidrohnen eingesetzt wird. Wir hatten eine Path-Traversal-Schwachstelle entdeckt, die das Auslesen sensibler Dateien, einschließlich gespeicherter Zugangsdaten, sowie das Löschen beliebiger Dateien ermöglichte.
Nachdem wir die Schwachstelle gemeldet und CERTs sowie Betreiber informiert hatten, wurden betroffene Systeme, darunter solche mit Bezug zu Polizeieinheiten in Belgien und Luxemburg, vom Netz genommen. Was folgte, war unerwartet: In Luxemburg wurde ein Ermittlungsverfahren gegen Tim als den Forscher eingeleitet, der die Schwachstelle gemeldet hatte. Das Verfahren wurde ergebnislos eingestellt. Diese Geschichte ausgerechnet auf der hack.lu in Luxemburg zu präsentieren, machte den Talk für uns zu einem ganz besonderen Moment.
Die Schwachstelle
CVE-2025-43928, eine Path-Traversal-Lücke in Überwachungssoftware von Strafverfolgungsbehörden, die das Lesen und Löschen von Dateien ermöglichte.
Die Meldung
Verantwortungsvolle Meldung an Hersteller, CERTs und Betreiber, die dazu führte, dass betroffene Systeme unzugänglich gemacht wurden.
Die Konsequenz
Ein Ermittlungsverfahren gegen den meldenden Forscher, später eingestellt, und die Frage, wie wir diejenigen schützen, die Systeme sicherer machen.
Zum Talk: When Responsible Disclosure Becomes a Criminal Investigation (YouTube)
Mehr dazu: Path-Traversal-Schwachstelle in Überwachungssoftware und Ermittlungsverfahren nach Meldung von IT-Sicherheitslücken in Überwachungssystemen
Mint Secure GmbH
Alle Talks und die Agenda
Neben der Keynote und unserem eigenen Talk bot die hack.lu ein dichtes Programm aus hochtechnischen Vorträgen, Workshops und zahlreichen Gelegenheiten, mit Forschenden aus aller Welt ins Gespräch zu kommen. Wer nicht dabei sein konnte oder verpasste Talks nachholen möchte, findet die Aufzeichnungen online.
Aufzeichnungen und Programm: Alle Talks findet ihr auf dem YouTube-Kanal der hack.lu, das vollständige Programm in der Agenda der hack.lu 2026.
Wie Mint Secure euch dabei unterstützt
Die Forschung, die wir auf Konferenzen wie der hack.lu vorstellen, fließt direkt in unsere tägliche Arbeit für unsere Kundinnen und Kunden ein.
Penetration Testing
Wir testen eure Anwendungen und Infrastruktur mit derselben Tiefe und Kreativität, die wir in unserer eigenen Forschung einsetzen.
Vulnerability Management
Wir helfen euch, Schwachstellenmeldungen professionell zu behandeln und einen Disclosure-Prozess aufzusetzen, der für Forschende und für euch funktioniert.
Vorträge & Workshops
Wir teilen unser Wissen in Vorträgen, Live-Hacking-Sessions und Workshops für euer Team oder eure Veranstaltung.
Ihr wollt loslegen? Wir bieten einen kostenlosen Erstberatungstermin an. Jetzt Kontakt aufnehmen.
Fazit
Die 20. Ausgabe der hack.lu war für uns ein besonderes Erlebnis. Die Konferenz ist sehr technisch, hackerfreundlich und wird von einer Community getragen, die Offenheit und Wissensaustausch lebt. Dazu eine großartige Location und ein wunderschönes Gastgeberland: Das ist eine Veranstaltung, die schwer zu übertreffen ist.
Wir als Mint Secure Team werden auch in Zukunft an der hack.lu teilnehmen und empfehlen sie allen, die sich für Security-Forschung und Hacker-Kultur interessieren.
Ihr wollt über unsere Forschung oder eure eigenen Sicherheitsfragen sprechen? Sprecht uns an.