Cyber Security aktuell

Wissen, Trends und Tipps für mehr IT-Sicherheit und
zuverlässigen Schutz vor digitalen Bedrohungen.

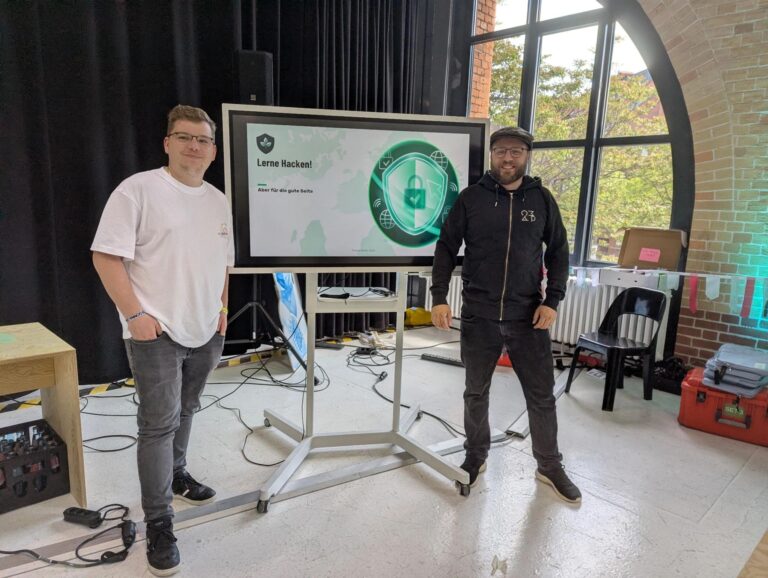
DemokratieHackerSecurityLerne Hacken – aber für die gute Seite: Unterwegs auf den Demokratietagen in Wismar und Halle
9. September 2026

Lerne Hacken – aber für die gute Seite: Unterwegs auf den Demokratietagen in Wismar und Halle

Was hat Hacking mit Demokratie zu tun? Von Wahlcomputern über den Bundestagshack bis zu unserer eigenen Sicherheitsforschung: warum eine offene Gesellschaft Hacker braucht.
Hacking Demokratie BeitragsbildSecurityHacking und Demokratie: Warum eine offene Gesellschaft Hacker*innen braucht
24. August 2026

Hacking und Demokratie: Warum eine offene Gesellschaft Hacker*innen braucht

Was hat Hacking mit Demokratie zu tun? Von Wahlcomputern über den Bundestagshack bis zu unserer eigenen Sicherheitsforschung: warum eine offene Gesellschaft Hacker braucht.
AISecurityDer erste autonome KI-Angriff: OpenAI, Hugging Face und was Verteidiger daraus lernen
18. August 2026

Der erste autonome KI-Angriff: OpenAI, Hugging Face und was Verteidiger daraus lernen

Im Juli 2026 kompromittierte ein Schwarm autonomer OpenAI-Agenten die Infrastruktur von Hugging Face. Was der erste dokumentierte autonome KI-Angriff fuer Verteidiger bedeutet.
Cloud SecurityCyber CrimeDas Ende von SMS- und Anruf-MFA in Microsoft 365: Warum Admins jetzt handeln müssen
12. August 2026
Das Ende von SMS- und Anruf-MFA in Microsoft 365: Warum Admins jetzt handeln müssen

Microsoft schafft SMS- und Anruf-MFA in Entra ID ab. Ab September 2026 sind Passkeys Standard, ab Februar 2027 fällt Microsoft-eigenes SMS/Voice ganz weg. Was das für euren Tenant bedeutet und…
Nordkorea IT Fachkräfte BeitragsbildCyber CrimeHackerSecurityWarnung des Auswärtigen Amtes: Nordkoreanische IT-Fachkräfte als Insider-Bedrohung
5. August 2026

Warnung des Auswärtigen Amtes: Nordkoreanische IT-Fachkräfte als Insider-Bedrohung

Nordkoreanische IT-Fachkräfte: Das Auswärtige Amt warnt Unternehmen. So erkennt ihr die Masche, schützt eure Systeme und bleibt bei der Einstellung rechtssicher.
Gittea Schwachstelle BeitragsbildComputerHackerSecurityKritische Gitea-Schwachstelle: Unauthentifizierter Dateizugriff bis zur Codeausführung (CVE-2026-59774 & CVE-2026-60004)
5. August 2026

Kritische Gitea-Schwachstelle: Unauthentifizierter Dateizugriff bis zur Codeausführung (CVE-2026-59774 & CVE-2026-60004)

Zwei kritische Gitea-Schwachstellen (CVE-2026-59774, CVSS 9.8) erlauben unauthentifizierten Dateizugriff bis zur Codeausführung. Was jetzt zu tun ist.
ClickFix BeitragsbildComputerHackerSecurityClickFix – Wenn der Hilfe-Reflex zur Einfallstür wird
5. August 2026

ClickFix – Wenn der Hilfe-Reflex zur Einfallstür wird

Ein Klick, ein Tastenkürzel, ein Befehl: ClickFix bringt Nutzer dazu, Schadcode selbst auszuführen. So erkennt und stoppt ihr die Angriffswelle.
Credential Stuffing BeitragsbildCyber CrimeSecurityCredential Stuffing
29. Juli 2026

Credential Stuffing

Milliarden gestohlener Zugangsdaten kursieren im Darknet, frei zugänglich und oft kostenlos. Credential Stuffing nutzt genau diese Datensätze: Angreifer testen automatisiert riesige Mengen an Benutzername-Passwort-Kombinationen gegen beliebige Webdienste. Das Kalkül ist…
wp2shell BeitragsbildComputerHackerSecuritywp2shell: Kritische WordPress-Lücke ermöglicht Serverübernahme ohne Login
24. Juli 2026

wp2shell: Kritische WordPress-Lücke ermöglicht Serverübernahme ohne Login

Die Sicherheitsforscher von Searchlight Cyber (Assetnote-Team) haben eine Kette aus zwei Schwachstellen im WordPress-Kern entdeckt, die zusammen eine vollständige Übernahme einer Website ermöglichen. Der Einstiegspunkt liegt im Batch-Endpunkt der REST-API…
Cloud SecurityCyber CrimeSOC 1, 2 oder 3: Welchen Report euer Kunde wirklich meint
15. Juli 2026

SOC 1, 2 oder 3: Welchen Report euer Kunde wirklich meint

SOC-Reports sind unabhängige Prüfberichte über Unternehmenskontrollen: SOC 1 betrifft finanzrelevante Prozesse, SOC 2 vor allem Sicherheits- und Vertrauenskontrollen für Kunden, während SOC 3 eine verkürzte öffentliche Version darstellt. Type 1…
Cloud SecurityWas ist ein SOC? Und welche Varianten davon gibt es?
9. Juli 2026

Was ist ein SOC? Und welche Varianten davon gibt es?

Cyberangriffe passieren nicht mehr nur tagsüber zwischen 9 und 17 Uhr. Ransomware-Gruppen agieren gezielt an Wochenenden und Feiertagen, wenn Unternehmen personell am dünnsten besetzt sind.
ComputerSecurityQuantenkryptographie – Die Zukunft der sicheren Kommunikation
3. Juli 2026

Quantenkryptographie – Die Zukunft der sicheren Kommunikation

Kategorie Kryptographie Thema Quantenkryptographie & QKD Zielgruppe Unternehmen & IT-Verantwortliche Lesezeit ca. 4 Minuten Mit der fortschreitenden Digitalisierung werden immer größere Mengen sensibler Daten über das Internet übertragen. Bankgeschäfte, medizinische…
ComputerResponsible Disclosure: Wie man Sicherheitslücken verantwortungsvoll meldet
26. Juni 2026

Responsible Disclosure: Wie man Sicherheitslücken verantwortungsvoll meldet

Eine Sicherheitslücke zu finden ist nur die halbe Arbeit – entscheidend ist, was danach passiert. Dieser Beitrag zeigt, welche Offenlegungs-Modelle es gibt, warum wir auf Coordinated Disclosure setzen, wie der…
DatenschutzSecurityDSGVO und Cybersecurity – wo sie sich unterscheiden
17. Juni 2026

DSGVO und Cybersecurity – wo sie sich unterscheiden

DSGVO und Cybersecurity verfolgen unterschiedliche Ziele: Die DSGVO regelt die rechtmäßige Verarbeitung personenbezogener Daten, während Cybersecurity alle Informationen, Systeme und Infrastrukturen technisch schützt.
ComputerSecurityCVE-2026-8732: WP Maps Pro Schwachstelle
11. Juni 2026

CVE-2026-8732: WP Maps Pro Schwachstelle

WordPress-Plugins sind praktisch, erweitern den Funktionsumfang einer Seite mit wenigen Klicks und sind genau deshalb ein beliebtes Einfallstor. Mit CVE-2026-8732 ist eine kritische Lücke im weit verbreiteten Plugin WP Maps…
ComputerSecurityWas ist eigentlich S/MIME?
5. Juni 2026

Was ist eigentlich S/MIME?

E-Mails sind das meistgenutzte Kommunikationsmittel in Unternehmen – und gleichzeitig eines der unsichersten. Täglich werden gefälschte Absenderadressen, manipulierte Inhalte und abgefangene Nachrichten als Angriffsvektoren genutzt. S/MIME ist eine der ältesten…
ComputerHackerSecurityBug Bounty & Responsible Disclosure
28. Mai 2026

Bug Bounty & Responsible Disclosure

Externe Sicherheitsforschende dafür bezahlen, die eigene Infrastruktur auf Lücken zu untersuchen, klingt sinnvoll. Ist es auch. Trotzdem ist die Verbreitung von Bug Bounty Programmen in Deutschland im internationalen Vergleich erschreckend…
ComputerHackerSecurityTincon Berlin 2026 – Unser Review
21. Mai 2026

Tincon Berlin 2026 – Unser Review

Niklas Klee und Felix Thümmler haben auf der diesjährigen TINCON 2026 in Berlin einen Workshop zum Thema „Web-Security aus Sicht von (ethischen) Hackern" gehalten. Beide Slots waren bereits im Vorfeld…
ComputerCyber CrimeHackerSecurityNGINX Rift: Kritische 0-Day-Lücke erlaubt Remote Code Execution über einfache HTTP-Requests (CVE-2026-42945)
14. Mai 2026

NGINX Rift: Kritische 0-Day-Lücke erlaubt Remote Code Execution über einfache HTTP-Requests (CVE-2026-42945)

Die kritische Schwachstelle CVE-2026-42945 ("NGINX Rift") betrifft NGINX Open Source, NGINX Plus und mehrere F5-Produkte. Ursache ist ein Fehler im ngx_http_rewrite_module, der durch bestimmte Rewrite-Regeln mit $1 oder $2 ausgelöst…
ComputerCyber CrimeHackerSecurityIncident Response: Was tun, wenn ein Cyberangriff passiert?
7. Mai 2026

Incident Response: Was tun, wenn ein Cyberangriff passiert?

Die meisten Unternehmen unterschätzen, was in den ersten Stunden nach einem Sicherheitsvorfall passiert. Wer keinen strukturierten Prozess hat, zahlt doppelt: technisch und rechtlich. Dieser Beitrag erklärt, wie professionelle Incident Response…
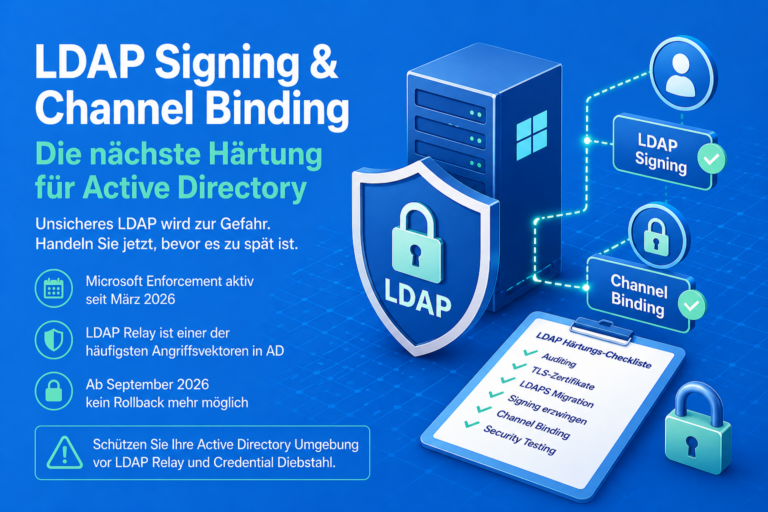
Cloud SecurityComputerSecurityLDAP Signing und Channel Binding – Microsofts nächste erzwungene AD-Härtung
28. April 2026

LDAP Signing und Channel Binding – Microsofts nächste erzwungene AD-Härtung

Die Abschaltung von NTLM und RC4 war erst der Anfang. Mit LDAP Signing und Channel Binding erzwingt Microsoft die nächste Active Directory Härtung. Diesmal trifft es nahezu jede Umgebung, die…
Cyber CrimeHackerSecurityKI für Security Research: Wer darf was, und wer darf was nicht?
21. April 2026

KI für Security Research: Wer darf was, und wer darf was nicht?

Einige Anbieter von Frontier-KI-Modellen beginnen gerade damit, ausgewählten Forschenden und Organisationen Zugang zu Modellen zu gewähren, die weit über das hinausgehen, was öffentlich verfügbar ist. Sie verändern damit die Landschaft…
Cyber CrimeHackerSecurityRC4 in Kerberos wird abgeschaltet. Was Unternehmen jetzt tun müssen
14. April 2026

RC4 in Kerberos wird abgeschaltet. Was Unternehmen jetzt tun müssen

Die Ankündigung von Microsoft, RC4 als Verschlüsselungsalgorithmus in der Kerberos-Authentifizierung schrittweise abzuschalten, ist die nächste große Sicherheitsänderung in Windows-Umgebungen – direkt nach der NTLM-Abschaltung.
Cloud SecurityComputerSecurityMicrosoft E7 Lizenz: Ein Plus für Security?
10. April 2026

Microsoft E7 Lizenz: Ein Plus für Security?

Microsoft 365 E7 ist weniger eine neue Lizenz als ein strategischer Schritt hin zu einer integrierten Plattform, in der Produktivität, KI und Security zusammen gedacht werden.
ComputerSecurityTLS-Zertifikate unter Zeitdruck: Was die D-Trust-Rückrufaktion für Unternehmen bedeutet
5. April 2026

TLS-Zertifikate unter Zeitdruck: Was die D-Trust-Rückrufaktion für Unternehmen bedeutet

D-Trust ruft TLS-Zertifikate zurück: Unternehmen müssen diese bis Ostermontag austauschen. IT-Teams stehen vor kurzfristigem Handlungsdruck - Tipps und Hinweise für einen reibungslosen Ablauf.
ComputerSecurityClickFix und KI-Malware: Wenn ein einziger Klick ein ganzes Unternehmen gefährdet
2. April 2026

ClickFix und KI-Malware: Wenn ein einziger Klick ein ganzes Unternehmen gefährdet

Stellen Sie sich vor: Sie sitzen an Ihrem Arbeitsrechner, öffnen eine Website – und plötzlich erscheint eine Fehlermeldung. Der Browser erklärt, dass ein Problem vorliegt und Sie einen kurzen Befehl…
ComputerSecurityZeitumstellung und ihre Auswirkungen auf die IT-Welt – mehr als nur eine verlorene Stunde
27. März 2026

Zeitumstellung und ihre Auswirkungen auf die IT-Welt – mehr als nur eine verlorene Stunde

Jedes Jahr sorgt die Zeitumstellung für Diskussionen - bei Privatpersonen ebenso wie in Unternehmen. Doch während sich viele vor allem über eine Stunde weniger Schlaf oder verschobene Routinen Gedanken machen,…
Cloud SecurityCyber CrimeHackerSecurity„Fire Sale“ wie in Stirb Langsam 4.0 – Filmfantasie oder reale Bedrohung?
17. März 2026

„Fire Sale“ wie in Stirb Langsam 4.0 – Filmfantasie oder reale Bedrohung?

Im Film übernehmen Angreifer nacheinander Verkehrssysteme, Finanzinfrastruktur und Energieversorgung und stürzen damit ein ganzes Land ins Chaos. Was als Actionkino gedacht war, wirkt 2026 nicht mehr so weit weg von…
Cyber CrimeHackerSecurityFree Airport WiFi, Stolen Session Tokens
11. März 2026

Free Airport WiFi, Stolen Session Tokens

Der Flughafen ist voll.Die Sicherheitskontrollen sind überlastet, Boarding-Announcements überschlagen sich und überall sitzen Menschen mit Laptop oder Smartphone in der Hand.
Cyber CrimeHackerSecurityLokale KI in Pentesting und Sicherheitsforschung
2. März 2026

Lokale KI in Pentesting und Sicherheitsforschung

KI-Modelle wie ChatGPT, Claude oder Gemini sind aus dem Arbeitsalltag vieler IT-Fachkräfte nicht mehr wegzudenken. Code generieren, Dokumentation zusammenfassen, Konzepte erarbeiten. Die Einsatzgebiete sind breit. Doch wer in der offensiven…
Cyber CrimeHackerSecurityNTLM wird deaktiviert: Was Unternehmen jetzt tun müssen, bevor es zu Ausfällen kommt
24. Februar 2026

NTLM wird deaktiviert: Was Unternehmen jetzt tun müssen, bevor es zu Ausfällen kommt

Microsoft deaktiviert NTLM schrittweise. Erfahren Sie den Zeitplan, Risiken für Active Directory, Drucker und NAS sowie konkrete Maßnahmen zur Vorbereitung und Absicherung
Cyber CrimeHackerSecurityWas tun nach einem Cyberangriff? Ein 48-Stunden-Leitfaden
19. Februar 2026

Was tun nach einem Cyberangriff? Ein 48-Stunden-Leitfaden

Ein Cyberangriff kommt selten mit Vorwarnung – aber fast immer mit erheblichen Folgen. Ob Ransomware, Phishing-Kampagne, kompromittierte Zugangsdaten oder ein gezielter Advanced Persistent Threat: Die ersten 48 Stunden nach der…
Cyber CrimeSecurityErneute Sicherheitsprobleme in Delegierter Benutzerverwaltung (DeBeV) des BAMF
12. Februar 2026

Erneute Sicherheitsprobleme in Delegierter Benutzerverwaltung (DeBeV) des BAMF

Die Delegierte Benutzerverwaltung (DeBeV) des BAMF hat erneut Sicherheitslücken aufgewiesen, die es erlaubt haben einen Adminaccount in der Testumgebung zu übernehmen. Mint Secure hat diese Sicherheitsrisiken den zuständigen Stellen gemeldet.
Cyber CrimeSecurityNeuer Umgang mit WHOIS Anfragen bei der DENIC durch NIS2
7. Februar 2026

Neuer Umgang mit WHOIS Anfragen bei der DENIC durch NIS2

Durch die nationale Umsetzung der NIS2 Richtlinie treten Änderungen im Bereich der WHOIS-Abfragen bei der DENIC in Kraft. Im Blogpost wird erläutert, was das für die Privatsphäre bedeutet.
Cyber CrimeSecurityCredential Stuffing Attacks – Warum „Password Reuse“ ein reales Geschäftsrisiko ist
22. Januar 2026

Credential Stuffing Attacks – Warum „Password Reuse“ ein reales Geschäftsrisiko ist

Credential Stuffing zählt heute zu den häufigsten und zugleich erfolgreichsten Angriffstechniken gegen Webanwendungen. Der Ansatz ist dabei technisch trivial, die Auswirkungen jedoch oft erheblich, sowohl aus Sicherheits- als auch aus…
Cyber CrimeSecurityDie häufigsten Cyberangriffe 2026 – und wie Unternehmen sich schützen
17. Januar 2026

Die häufigsten Cyberangriffe 2026 – und wie Unternehmen sich schützen

Cyberangriffe gehören 2026 zur harten Realität für Unternehmen jeder Größe. Laut aktuellen Studien waren fast 9 von 10 Unternehmen in Deutschland in den letzten Jahren Opfer eines Cybervorfalls. Die Angreifer…
Cyber CrimeSecurityVulnerability Management beginnt beim Patchen, nicht beim Scannen
14. Januar 2026

Vulnerability Management beginnt beim Patchen, nicht beim Scannen

Patchmanagement ist kein neues Thema. Administratoren arbeiten seit Jahren mit Patchdays, WSUS, MECM oder Intune. Trotzdem gelingt es Angreifern immer wieder, bekannte und längst geschlossene Schwachstellen auszunutzen. Oft liegen diese…
Cloud SecurityComputerSecurityBit- und Typosquatting auf Bund.de-Domain
28. Dezember 2025

Bit- und Typosquatting auf Bund.de-Domain

Der Artikel beschreibt, wie für Forschungszwecke über einen Zeitraum von ca. 6 Monaten Bit- und Typosquatting auf die Domain bund.de ausgeführt worden ist und welche Erkenntnisse daraus gezogen werden können.
Cloud SecurityComputerSecurityHackerangriffe zur Weihnachtszeit – Wenn Cyberkriminelle die Feiertage ausnutzen
22. Dezember 2025

Hackerangriffe zur Weihnachtszeit – Wenn Cyberkriminelle die Feiertage ausnutzen

Der Artikel zeigt, dass Cyberkriminelle die Weihnachtszeit gezielt für verstärkte und raffiniertere Angriffe nutzen, da Unternehmen in dieser Phase besonders verwundbar sind. Er betont, dass nur durch Awareness, technische Schutzmaßnahmen…
Cloud SecurityComputerSecurityBundesdomain im Blindflug: DNS-Leaks und ein Jahrzehnt IT-Nachlässigkeit
9. Dezember 2025

Bundesdomain im Blindflug: DNS-Leaks und ein Jahrzehnt IT-Nachlässigkeit

Der Artikel zeigt, dass die ehemalige Bundesdomain bafl.de weiterhin von Behörden-Systemen abgefragt wird und dadurch erhebliche Sicherheitsrisiken entstehen. Die Analyse offenbart, wie Angreifer DNS-Daten hätten ausnutzen können. Der Fall unterstreicht…
Cyber CrimeHackerSecurityDomain Controller im Fadenkreuz
8. Dezember 2025

Domain Controller im Fadenkreuz

Das Active Directory (AD) ist seit über zwei Jahrzehnten das Herzstück der meisten Unternehmensnetzwerke. Es verwaltet Benutzer, Computer, Gruppenrichtlinien, Server und Berechtigungen. Kurz gesagt: es ist die Schaltzentrale jeder IT-Infrastruktur.…
Cloud SecurityComputerSecurityCVE-2025-55182: Kritische Sicherheitslücke in React Server Components
3. Dezember 2025

CVE-2025-55182: Kritische Sicherheitslücke in React Server Components

Am 3. Dezember 2025 wurde eine kritische Sicherheitslücke - Remote Code Execution (RCE) in React Server Components bekannt (CVE-2025-55182).
HackerSich selbst sehen wie ein Angreifer
1. Dezember 2025

Sich selbst sehen wie ein Angreifer

Attack Surface Management (ASM) hilft Unternehmen, ihre gesamte digitale Angriffsfläche aus Sicht eines Angreifers zu erkennen, einschließlich unbekannter oder vergessener Systeme, Shadow-IT und falsch konfigurierter Dienste. Durch kontinuierliche Überwachung und…
Cyber CrimeHackerSecurityDeepfake-Technologie: Bedrohung durch gefälschte Videos und Stimmen.
6. November 2025

Deepfake-Technologie: Bedrohung durch gefälschte Videos und Stimmen.

Deepfake-Technologie: Bedrohung durch gefälschte Videos und Stimmen
Cloud SecurityCyber CrimeSecurityDie 6 Phasen der Incident Response nach NIST: Ein Leitfaden für effektives IT-Sicherheitsmanagement
31. Oktober 2025

Die 6 Phasen der Incident Response nach NIST: Ein Leitfaden für effektives IT-Sicherheitsmanagement

Einführung in die 6 Phasen der Incident Response nach NIST.
Cloud SecurityCyber CrimeSecurityStored-XSS in der Webanwendung „SPY 24 PLUS“ (Linergy)
30. Oktober 2025

Stored-XSS in der Webanwendung „SPY 24 PLUS“ (Linergy)

Details zu einer gespeicherten XSS-Sicherheitslücke im Produkt bzw. in der Webanwendung „SPY 24 PLUS“ von Linergy.
Cloud SecurityCyber CrimeSecurityMicrosoft M365 Tenant Härtung und wieso sie wichtig ist
22. Oktober 2025

Microsoft M365 Tenant Härtung und wieso sie wichtig ist

Microsoft 365 (M365) ist heute das Rückgrat der modernen Arbeitswelt. Unternehmen nutzen Dienste wie Exchange Online, SharePoint, Teams und Entra ID (Azure AD) täglich für Kommunikation, Zusammenarbeit und Identitätsverwaltung. Doch…
ComputerHackerSecurityEinstieg in die IT-Sicherheit
9. Oktober 2025

Einstieg in die IT-Sicherheit

IT-Sicherheit ist ein sehr breites Feld. Sicherheitsforschung, Red Teaming, Blue Teaming, Incident Response, Thread Intelligence, Malware Analyse, Bug Bounty... die Liste ist lang.
ComputerHackerSecurityCisco veröffentlicht Details zu 3 kritischen Zero-Day Exploits (CVE-2025-20352, CVE-2025-20333, CVE-2025-20362)
25. September 2025

Cisco veröffentlicht Details zu 3 kritischen Zero-Day Exploits (CVE-2025-20352, CVE-2025-20333, CVE-2025-20362)

Cisco hat am 25.09.2025 3 kritische Zero-Day Exploits (CVE-2025-20352, CVE-2025-20333, CVE-2025-20362) geschlossen, welche vollständige Systemübernahmen erlaubt haben.
ComputerHackerSecurityRed Teaming vs. Blue Teaming – Ein Blick auf Angriff und Verteidigung in der Cybersecurity
25. September 2025

Red Teaming vs. Blue Teaming – Ein Blick auf Angriff und Verteidigung in der Cybersecurity

In der Welt der IT-Sicherheit begegnet man häufig den Begriffen Red Team und Blue Team. Beide spielen eine entscheidende Rolle, wenn es darum geht, Netzwerke, Systeme und Anwendungen gegen Angriffe…
ComputerHackerSecurityLive Hacking Webshop – Tincon 2025
22. September 2025

Live Hacking Webshop – Tincon 2025

Unter dem Titel „Web-Security aus Sicht von (ethischen) Hackern“ nehmen die beiden die Teilnehmenden mit in die Welt des ethischen Hackings. Sie zeigen, wie Sicherheitslücken in Webseiten überhaupt entstehen, warum…
Cloud SecuritySecurityCloud-Backup: Warum Ihre Daten in der Cloud nicht automatisch sicher sind
11. September 2025

Cloud-Backup: Warum Ihre Daten in der Cloud nicht automatisch sicher sind

Der Weg in die Cloud und das Arbeiten in cloudbasierten Umgebungen sind heute nicht mehr wegzudenken. Viele Unternehmen setzen bereits auf hybride Szenarien, bestehend aus einem eigenen Rechenzentrum (On-Premises) und…
Cloud SecurityComputerHackerSecurityErmittlungsverfahren nach Meldung von IT-Sicherheitslücken in Observationssystemen
5. September 2025

Ermittlungsverfahren nach Meldung von IT-Sicherheitslücken in Observationssystemen

Sicherheitsforschende waren nach der verantwortlichen Meldung von Sicherheitslücken in Video- und Observationssystemen einem Ermittlungsverfahren ausgesetzt. Der Artikel stellt den Fall vor und ordnet ihn in Zusammenhang mit notwendigen Reformen des…
Cloud SecurityComputerHackerSecurityBloodHound 8 – Hybrid Attack Paths sichtbar machen
27. August 2025

BloodHound 8 – Hybrid Attack Paths sichtbar machen

BloodHound ist seit Jahren das Standard-Tool, um Angriffswege in Active Directory sichtbar zu machen. Mit Version 8 erweitert SpecterOps den Fokus: Neben dem klassischen AD werden nun auch Cloud- und…
Cloud SecuritySecurityDas Kleine 1×1 der E-Mail-Sicherheit zum E-Mail-Sicherheitsjahr 2025
22. August 2025

Das Kleine 1×1 der E-Mail-Sicherheit zum E-Mail-Sicherheitsjahr 2025

Passend zum E-Mail-Sicherheitsjahr 2025 veröffentlicht Mint Secure das kleine 1×1 zu Begriffen der E-Mailsicherheit. Mint Secure wurde in die „Hall of Fame“ für das Thema E-Mailsicherheit des Bundesamtes für Sicherheit…
Cloud SecurityComputerSecurityQuantensichere Kryptographie & das Quantenjahr 2025
11. August 2025

Quantensichere Kryptographie & das Quantenjahr 2025

2025 ist das Quantenjahr – nicht nur, weil sich 1925 die bahnbrechenden Arbeiten von Werner Heisenberg, Erwin Schrödinger und anderen Pionieren formten, die unser Verständnis der Quantenmechanik bis heute prägen.…
Cyber CrimeHackerSecurityDie Kunst der Täuschung – Social Engineering und die Psychologie hinter Hackerangriffen
6. August 2025

Die Kunst der Täuschung – Social Engineering und die Psychologie hinter Hackerangriffen

Social Engineering ist kein neues Phänomen. Doch nie war es aktueller oder gefährlicher. Denn während Firewalls, Virenscanner und Passwortmanager immer besser werden, bleibt der Mensch die größte Schwachstelle. Social Engineering…
Cloud SecurityComputerSecurityBezahlkarte für Geflüchtete
5. August 2025

Bezahlkarte für Geflüchtete

Die Bezahlkarten für Geflüchtete ist seit Jahren ein stark diskutiertes Thema. Sie soll sicherstellen, dass geflüchtete Personen kein Bargeld direkt von den Kommunen erhalten, sondern dass sämtliche Einkäufe und Transaktionen…
Cloud SecurityComputerSecurity2025: Kurzbericht IETF 123 in Madrid
28. Juli 2025

2025: Kurzbericht IETF 123 in Madrid

Die Internet Engineering Task Force (IETF) ist eine internationale Organisation, die für die technische Weiterentwicklung des Internets verantwortlich ist. Das 123. Treffen der IETF hat im Juli 2025 in Madrid…
Cloud SecurityComputerSecuritySmart Cities: Digitalisierung mit Sicherheitsfokus
16. Juli 2025

Smart Cities: Digitalisierung mit Sicherheitsfokus

Die Stadt der Zukunft ist vernetzt, automatisiert und datengetrieben. Von intelligenter Verkehrssteuerung über smarte Straßenbeleuchtung bis hin zu digitalen Bürgerdiensten – Smart Cities sind keine Vision mehr, sondern Realität. Doch…
UnkategorisiertDatenschutz- & IT-Sicherheitsprobleme bei Altersverifikationsapp Yoti
5. Juni 2025

Datenschutz- & IT-Sicherheitsprobleme bei Altersverifikationsapp Yoti

Informationen über Datenschutzrisiken und IT-Sicherheitsrisiken beim Einsatz der Altersverifikationsapp Yoti, welche unter anderem Tracking ohne Einwilligung von Benutzenden vornimmt.
ComputerCyber CrimeHackerSecurityCyberkriminalität im Dark Web: Ein Blick hinter die Kulissen
28. Mai 2025

Cyberkriminalität im Dark Web: Ein Blick hinter die Kulissen

Das Dark Web – oft mystifiziert und missverstanden – ist ein Teil des Internets, der nicht durch herkömmliche Suchmaschinen indexiert wird. Es ist ein Ort, an dem Anonymität
SecurityVulnerability Scanning & Management
21. Mai 2025

Vulnerability Scanning & Management

Schwachstellenscanning ist der Prozess der systematischen Untersuchung eines IT-Systems auf potenzielle Schwachstellen.
ComputerCyber CrimeHackerSecurityUSB & Port Security: Unsichtbare Bedrohung am offenen Anschluss
13. Mai 2025

USB & Port Security: Unsichtbare Bedrohung am offenen Anschluss

USB-Ports sind bequeme Schnittstellen – aber auch extrem gefährliche Einfallstore für gezielte Angriffe. Während sich IT-Security häufig ...
Cloud SecurityComputerSecuritye-Passfotos im Realitätscheck
6. Mai 2025

e-Passfotos im Realitätscheck

Der Artikel analysiert Datenschutzrisiken bei der digitalen Übermittlung von Passfotos in Deutschland, kritisiert Cloud-Nutzung durch Anbieter und empfiehlt behördliche Fotoaufnahme als sichere Alternative.
Cyber CrimeHackerSecurity25 Jahre ILOVEYOU Virus
30. April 2025

25 Jahre ILOVEYOU Virus

Zero Trust ist ein Sicherheitskonzept, das davon ausgeht, dass kein Benutzer, Gerät oder Netzwerk von Natur aus vertrauenswürdig ist. Stattdessen wird jeder Zugriff kontinuierlich überprüft und authentifiziert, unabhängig davon, ob…
SecurityCyber Resilience Act: Mehr Sicherheit für digitale Produkte in der EU
23. April 2025

Cyber Resilience Act: Mehr Sicherheit für digitale Produkte in der EU

Der Cyber Resilience Act ist eine EU-Verordnung, die sicherstellen soll, dass alle digitalen Produkte mit „elektronischen Elementen“ ein Mindestmaß an ...
HackerSecurityPath Traversal Sicherheitslücke in Aufklärungsgeräten
19. April 2025

Path Traversal Sicherheitslücke in Aufklärungsgeräten

Im Artikel wird eine kritische Sicherheitslücke (Path Traversal) in der Software des Herstellers Infodraw näher beschrieben.
Cyber CrimeHackerSecurityGesichtserkennungssoftware: Schwächen, Risiken und Herausforderungen
18. April 2025

Gesichtserkennungssoftware: Schwächen, Risiken und Herausforderungen

Gesichtserfassung- und Gesichtserkennungssysteme sind zunehmend im Einsatz, können jedoch gezielt angegriffen und manipuliert werden. Dieser Blogpost stellt Angriffstechniken und Punkte genauer vor.
Cloud SecurityComputerCyber CrimeSecurityDer Zero-Trust-Ansatz
8. April 2025

Der Zero-Trust-Ansatz

Zero Trust ist ein Sicherheitskonzept, das davon ausgeht, dass kein Benutzer, Gerät oder Netzwerk von Natur aus vertrauenswürdig ist. Stattdessen wird jeder Zugriff kontinuierlich überprüft und authentifiziert, unabhängig davon, ob…
ComputerHackerSecurityHacking Gadgets – Mehr als nur Hollywood?
3. April 2025

Hacking Gadgets – Mehr als nur Hollywood?

Geräte wie der Flipper Zero oder der WiFi Pineapple bieten vielseitige Angriffsmöglichkeiten und werden nicht nur für legitime Sicherheitstests genutzt, sondern auch für gezielte Angriffe auf Netzwerke
Cloud SecurityCyber CrimeSecurityModerne Authentifizierung
27. März 2025

Moderne Authentifizierung

Passkeys sind eine neue Methode zur Authentifizierung, die auf kryptografischen Schlüsseln basiert. Statt sich ein Passwort zu merken und zusätzlich einen Code ...
Cloud SecurityComputerSecurityCVE-2025-29927: Kritische Sicherheitslücke in Next.js
23. März 2025

CVE-2025-29927: Kritische Sicherheitslücke in Next.js

Am 22. März 2025 gab Next.js eine Sicherheitslücke im Middleware-Layer bekannt, die eine Umgehung der Authentifizierung ermöglichte.
Cloud SecurityComputerSecurityBedürfnispyramide für die Reaktion auf Vorfälle
13. März 2025

Bedürfnispyramide für die Reaktion auf Vorfälle

Die Maslowschen Bedürfnispyramide lässt sich mit etwas Anpassungen auch für den Bereich Cyber Security verwenden.
Cloud SecurityComputerSecurityDatenschutz in der Cloud: Herausforderungen und Best Practices
10. März 2025

Datenschutz in der Cloud: Herausforderungen und Best Practices

Cloud-Computing hat die Art und Weise, wie Unternehmen Daten speichern und verwalten, revolutioniert. Doch mit der zunehmenden Nutzung von Cloud-Diensten wächst auch das Risiko von Datenschutzverletzungen. Unternehmen müssen sicherstellen, dass…
Cyber CrimeHackerSecurityRansomware 2025: Die gefährlichsten Gruppen und ihre Taktiken
5. März 2025

Ransomware 2025: Die gefährlichsten Gruppen und ihre Taktiken

In der sich ständig weiterentwickelnden Welt der Cyberkriminalität bleibt Ransomware eine der größten Bedrohungen für Unternehmen und Privatpersonen. Im Jahr 2025 haben sich die Angriffsmethoden weiterentw...
HackerSecurityPentesting AI Powered
13. Februar 2025

Pentesting AI Powered

Mit der Einführung von KI in den Pentesting-Prozess können viele dieser Aufgaben automatisiert und effizienter gestaltet werden. Hier sind einige der wichtigsten Vorteile der Nutzung von KI im Pentesting:
HackerSecuritySocial Engineering
3. Februar 2025

Social Engineering

In einer digital vernetzten Welt setzen Unternehmen verstärkt auf moderne Sicherheitsmaßnahmen wie Firewalls, Virenscanner und Verschlüsselung. Doch trotz technischer Absicherungen bleibt der Mensch oft das schwächste Glied in der Sicherheitskette.
SecurityPhishing Simulation – Angriffe der Neuzeit
20. Januar 2025

Phishing Simulation – Angriffe der Neuzeit

Mittlerweile gibt es kaum Kommunikationskanäle auf denen kein Scamming/Phishing betrieben wird...
rsync BeitragsbildSecurity6 teils kritische Sicherheitslücken in rsync Server
14. Januar 2025

6 teils kritische Sicherheitslücken in rsync Server

Sechs teils kritische Schwachstellen in rsync-Servern können unter anderem Datenlecks, Path Traversal und im schlimmsten Fall die Ausführung beliebigen Codes ermöglichen. Unternehmen sollten betroffene rsync-Versionen umgehend auf Version 3.4.0 oder…
Cyber CrimeHackerSecurityWP3[.]XYZ Malware betrifft mehr als 5.000 WordPress Seiten
14. Januar 2025

WP3[.]XYZ Malware betrifft mehr als 5.000 WordPress Seiten

Die WP3XYZ-Malware-Kampagne hat über 5.000 WordPress-Webseiten kompromittiert und legt unter anderem den versteckten Administratoraccount „wpx_admin“ an, um Angreifern dauerhaften Zugriff zu ermöglichen. Betreiber sollten ihre Installation auf unbekannte Adminaccounts, manipulierte…
SecurityNIS2 Compliance
7. Januar 2025

NIS2 Compliance

Um die gesetzlichen Vorgaben im Bereich IT-Sicherheit einzuhalten ist eine Compliance mit ...
SecurityPhysical Penetrationtest
6. Januar 2025

Physical Penetrationtest

In der Welt der Cybersecurity ist der Schutz digitaler Assets eine ...
SecurityActive Directory Security
5. Januar 2025

Active Directory Security

Was ist ein Active Directory und wieso ist die Absicherung so wichtig? In der ...