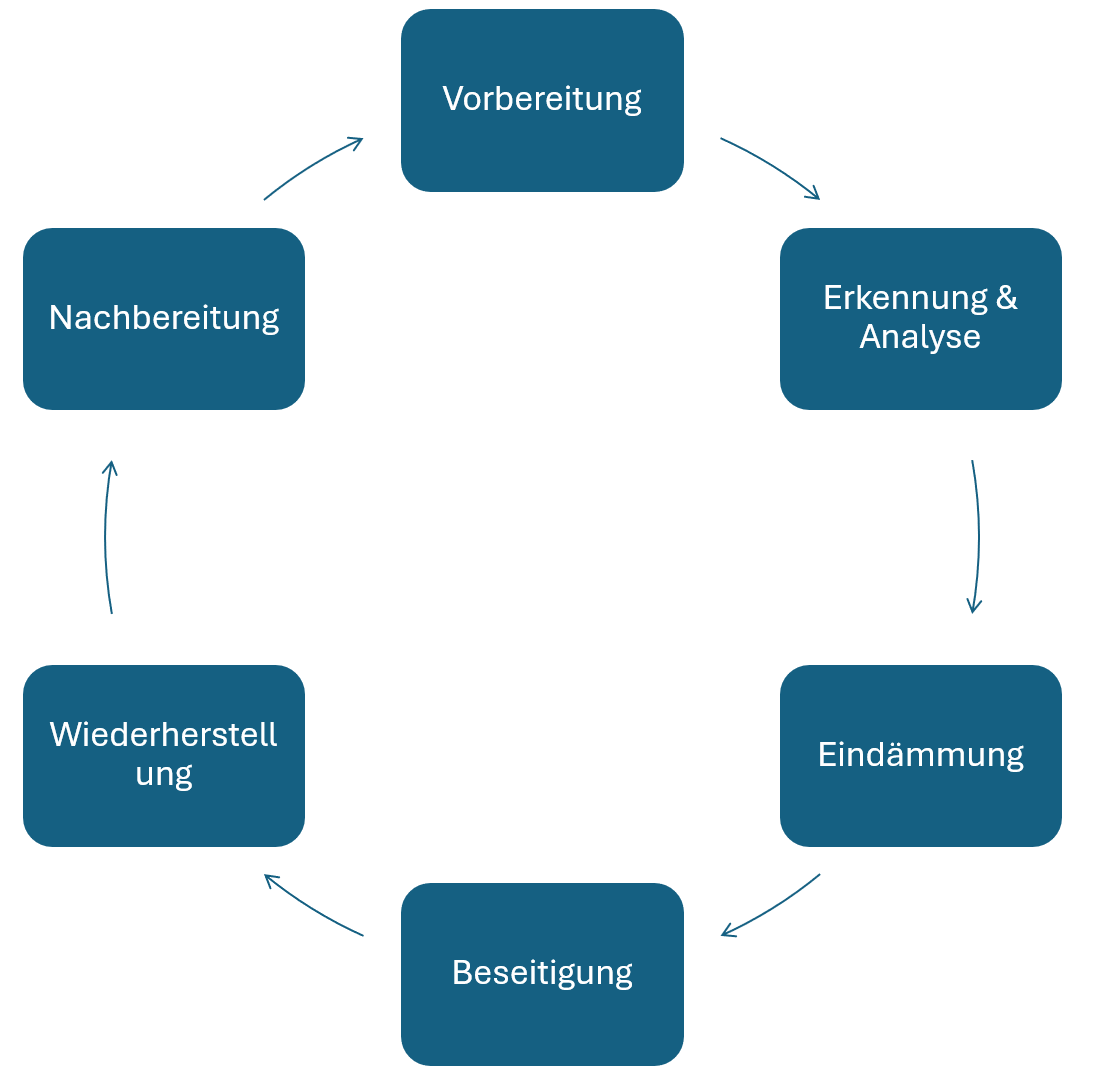
In der heutigen digitalen Welt ist es nicht mehr die Frage, ob ein Sicherheitsvorfall eintritt, sondern wann. Cyberangriffe, Datenlecks oder Ransomware-Attacken können jedes Unternehmen treffen, unabhängig von Größe oder Branche. Um im Ernstfall schnell, koordiniert und effektiv zu reagieren, empfiehlt das National Institute of Standards and Technology (NIST) ein strukturiertes Vorgehen in sechs Phasen: das sogenannte NIST Incident Response Lifecycle-Modell. In diesem Artikel erfährst du, was jede Phase umfasst, welche Maßnahmen wichtig sind und wie du dein Unternehmen optimal darauf vorbereitest.
1. Vorbereitung (Preparation)
Die Vorbereitung ist die wichtigste Phase, denn hier wird die Grundlage für eine erfolgreiche Incident Response gelegt.
-
Ziele: Aufbau eines Incident-Response-Teams (IRT), Erstellung von Richtlinien, Rollen und Kommunikationswegen, Schulung der Mitarbeitenden durch Awareness-Trainings sowie Einrichtung technischer Tools wie SIEM, IDS/IPS oder Endpoint Detection.
-
Praxisbeispiel: Ein Unternehmen richtet ein zentrales Security Operations Center (SOC) ein, definiert Meldewege und stellt sicher, dass Backups regelmäßig getestet werden.
2. Erkennung und Analyse (Detection & Analysis)
In dieser Phase geht es darum, Sicherheitsvorfälle zu erkennen, zu validieren und zu bewerten.
-
Maßnahmen: Überwachung von Logs, Netzwerkverkehr und Systemaktivitäten, Identifikation verdächtiger Ereignisse etwa durch Alarmmeldungen sowie Klassifizierung nach Schweregrad und Art wie Malware, Phishing oder Datenexfiltration.
-
Praxisbeispiel: Das SOC erkennt über ein SIEM-System ungewöhnliche Login-Versuche von einem fremden Land und beginnt mit der Analyse der betroffenen Konten.
3. Eindämmung (Containment)
Ziel der Eindämmung ist es, die Ausbreitung des Vorfalls zu stoppen, um größeren Schaden zu verhindern.
-
Kurzfristige Maßnahmen: Isolierung betroffener Systeme, Blockierung kompromittierter Benutzerkonten und Deaktivierung verdächtiger Netzwerkverbindungen.
-
Langfristige Maßnahmen: Aufbau sicherer Umgebungen für Analysen und Vorbereitung auf die Wiederherstellung.
-
Praxisbeispiel: Ein infizierter Server wird vom Netzwerk getrennt, während forensische Daten gesichert werden.
4. Beseitigung (Eradication)
Nach der Eindämmung müssen alle Spuren des Angriffs vollständig entfernt werden.
-
Maßnahmen: Entfernung von Malware, Backdoors oder schädlichen Konten, Schließen von Sicherheitslücken sowie Aktualisierung und Härtung von Systemen.
-
Praxisbeispiel: Ein kompromittiertes Websystem wird bereinigt, Passwörter werden zurückgesetzt und Software-Schwachstellen durch Patches geschlossen.
5. Wiederherstellung (Recovery)
In dieser Phase werden Systeme kontrolliert wieder in den Normalbetrieb überführt.
-
Maßnahmen: Wiederherstellung aus sauberen Backups, Überwachung der Systeme auf erneute Anomalien sowie Kommunikation mit Stakeholdern und gegebenenfalls Behörden.
-
Praxisbeispiel: Nach einem Ransomware-Angriff werden Server aus geprüften Backups wiederhergestellt und streng überwacht.
6. Nachbereitung (Lessons Learned)
Nach Abschluss des Vorfalls ist die Arbeit noch nicht vorbei. Jetzt folgt die Analyse und Optimierung.
-
Ziele: Dokumentation des Vorfalls und der Maßnahmen, Bewertung der Effektivität der Response sowie Ableitung von Verbesserungen für Prozesse und Systeme.
-
Praxisbeispiel: Das Unternehmen erstellt einen Incident Report, aktualisiert seine Sicherheitsrichtlinien und passt die Alarmierungsprozesse an.
Die sechs Phasen des NIST-Frameworks bieten einen klaren, praxisorientierten Leitfaden, um Sicherheitsvorfälle systematisch zu bewältigen. Unternehmen, die dieses Modell implementieren und regelmäßig trainieren, reduzieren Ausfallzeiten, minimieren Schäden und stärken ihre Cyber-Resilienz.
Mint Secure GmbH
Wie Mint Secure euch dabei unterstützt
Wir begleiten Unternehmen entlang aller sechs Phasen des NIST-Modells, von der Vorbereitung bis zur Nachbereitung.
Incident Response
Wir unterstützen bei der Erkennung, Eindämmung und Beseitigung akuter Sicherheitsvorfälle.
IR-Planung & Tabletop-Übungen
Wir entwickeln mit euch Richtlinien, Kommunikationswege und trainieren euer Team für den Ernstfall.
Forensik
Wir analysieren Vorfälle im Detail und leiten daraus Verbesserungen für eure Sicherheitsarchitektur ab.
Fazit
Die sechs Phasen des NIST Incident Response Lifecycle liefern Unternehmen einen klaren, praxiserprobten Leitfaden für den Ernstfall.
Wer diese Phasen kennt, trainiert und in seine Prozesse einbaut, reduziert Ausfallzeiten, minimiert Schäden und stärkt die Cyber-Resilienz seines Unternehmens spürbar.
Mint Secure unterstützt euch bei Aufbau, Training und Umsetzung eures Incident-Response-Prozesses. Sprecht uns an.