ClickFix und KI-Malware: Wenn ein einziger Klick ein ganzes Unternehmen gefährdet
Eine neue Schadsoftware namens DeepLoad zeigt, wie raffiniert Cyberangriffe geworden sind, und warum klassische Antivirenprogramme zunehmend versagen.
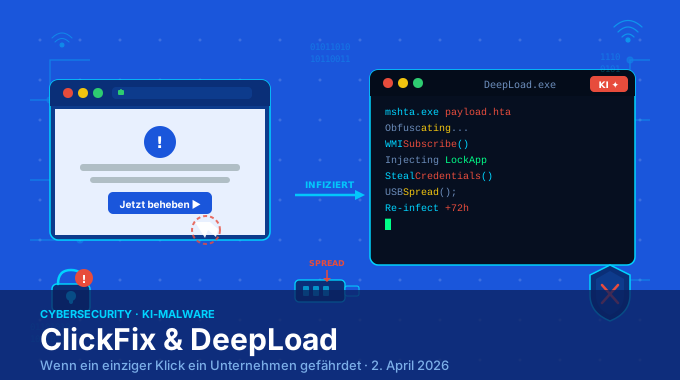
Stellen Sie sich vor: Sie sitzen an Ihrem Arbeitsrechner, öffnen eine Website, und plötzlich erscheint eine Fehlermeldung. Der Browser erklärt, dass ein Problem vorliegt und Sie einen kurzen Befehl ausführen sollen, um es zu beheben. Sie kopieren den Text, fügen ihn ein, und haben damit unwissentlich einen Angriff ausgelöst, der Ihren gesamten Computer und möglicherweise das Firmennetzwerk kompromittiert.
Genau das ist das Prinzip hinter ClickFix, einer Angriffsmethode, die derzeit stark zunimmt. In Kombination mit einer neuen Schadsoftware namens DeepLoad, die Künstliche Intelligenz zur Tarnung einsetzt, ist eine Bedrohung entstanden, die Sicherheitsforscher als „unmittelbar“ und besonders gefährlich einstufen.
Was ist ClickFix und warum funktioniert es so gut?
ClickFix ist im Kern eine Form von Social Engineering: Der Angreifer bringt das Opfer dazu, den Angriff selbst auszuführen. Anstatt komplizierte technische Sicherheitslücken auszunutzen, wird einfach das Vertrauen des Nutzers missbraucht.
Das Tückische: Für den Nutzer sieht es aus wie ein normaler Hilfevorgang. Eine täuschend echte Fehlermeldung im Browser erklärt ein angebliches Problem und bittet darum, einen „Fix“ in die Windows-Eingabeaufforderung einzufügen. Was tatsächlich ausgeführt wird, ist Schadcode.
Die Technik funktioniert deshalb so gut, weil sie auf ein grundlegendes menschliches Verhalten setzt: Wir wollen Probleme lösen. Ein Fehler auf dem Bildschirm macht nervös, und eine einfache Anleitung zur Behebung erscheint als Hilfe, nicht als Bedrohung.
Was macht DeepLoad so gefährlich?
DeepLoad ist eine neue Schadsoftware, die Ende März 2026 von Sicherheitsforschern bei ReliaQuest in realen Unternehmensumgebungen entdeckt wurde. Was sie von vielen anderen Bedrohungen unterscheidet, ist die Kombination mehrerer ausgeklügelter Techniken:
KI-generierte Tarnung
Der Schadcode verbirgt sich hinter tausenden sinnloser Programmzeilen, vermutlich automatisch generiert durch KI. Für klassische Antivirenprogramme gibt es schlicht zu viel „Rauschen“, um das Echte vom Falschen zu unterscheiden.
Versteckt im Sperrbildschirm
Die Malware nistet sich in einen Windows-Systemprozess ein, der normalerweise den Sperrbildschirm verwaltet, ein Bereich, den Sicherheitstools typischerweise nicht überwachen.
Sofortiger Passwort-Diebstahl
Gleichzeitig wird eine gefälschte Browser-Erweiterung installiert, die alles mitliest: gespeicherte Passwörter, aktive Anmeldungen, Sitzungstoken.
Selbst-Reinfizierung nach drei Tagen
Selbst wenn die Malware scheinbar erfolgreich entfernt wurde, reaktiviert sie sich drei Tage später automatisch, über einen Windows-Mechanismus namens WMI, den viele IT-Teams bei der Bereinigung übersehen.
Verbreitung per USB
Wenn ein USB-Stick angeschlossen ist, kopiert sich die Malware darauf und kann so weitere Geräte infizieren.
Warum versagen herkömmliche Schutzprogramme?
Klassische Antivirensoftware erkennt Schadsoftware, indem sie nach bekannten Mustern sucht, sogenannten Signaturen. DeepLoad schreibt jedoch gar keine erkennbaren Dateien auf die Festplatte. Es läuft komplett im Arbeitsspeicher, verändert seine Tarnung laufend durch KI und versteckt sich in legitimen Windows-Prozessen.
Sicherheitsforscher beschreiben es treffend: Die Malware ist darauf ausgelegt, genau die Schutzmechanismen zu umgehen, auf die die meisten Unternehmen noch immer setzen.
Was sollte man konkret tun?
Für alle Nutzer
Niemals Befehle aus Fehlermeldungen oder unbekannten Websites kopieren und ausführen, egal wie plausibel sie wirken.
Für IT-Teams
PowerShell Script Block Logging aktivieren und WMI-Subscriptions auf betroffenen Systemen explizit prüfen und bereinigen.
Nach einem Verdacht
Alle Passwörter rotieren, die auf dem betroffenen Gerät gespeichert oder eingegeben wurden, einschließlich Browser-Passwörter und aktiver Sitzungen.
Systemseitig
USB-Sticks, die an betroffene Geräte angeschlossen waren, als potenziell kompromittiert behandeln und überprüfen.
Mint Secure GmbH
Wie Mint Secure euch dabei unterstützt
Das Bewusstsein der Nutzer für Tricks wie ClickFix ist mindestens genauso wichtig wie die beste Sicherheitssoftware. Wir unterstützen euch dabei, das Cyber-Security-Bewusstsein in eurem Unternehmen zu steigern, damit ihr nicht so schnell Opfer solcher Angriffe werdet.
Security Awareness Training
Wir schulen eure Mitarbeitenden im Erkennen von Social-Engineering-Tricks wie ClickFix, bevor ein einziger Klick zum Problem wird.
Incident Response
Im Verdachtsfall unterstützen wir euch bei Eindämmung, Bereinigung und Wiederherstellung betroffener Systeme.
Technical Security Services
Wir prüfen, ob eure Endpoint-Protection speicherresidente und KI-getarnte Malware wie DeepLoad überhaupt erkennen würde.
Verdacht auf eine Infektion? Wir helfen euch schnell und strukturiert weiter. Jetzt Kontakt aufnehmen.
Fazit
DeepLoad ist ein Paradebeispiel für eine neue Generation von Cyberangriffen: technisch ausgefeilt, KI-gestützt und darauf ausgelegt, selbst nach einer scheinbar erfolgreichen Bereinigung aktiv zu bleiben.
Die Kombination aus menschlicher Täuschung (ClickFix) und maschineller Tarnung (KI-Obfuskation) macht sie besonders schwer fassbar. Cybersicherheit ist damit nicht nur eine technische Frage, sondern auch eine menschliche.
Mint Secure unterstützt euch dabei, das Sicherheitsbewusstsein in eurem Unternehmen zu steigern. Sprecht uns an.