Credential Stuffing zählt heute zu den häufigsten und zugleich erfolgreichsten Angriffstechniken gegen Webanwendungen. Der Ansatz ist dabei technisch trivial, die Auswirkungen jedoch oft erheblich, sowohl aus Sicherheits- als auch aus Compliance- und Reputationssicht.
Dieser Beitrag ordnet Credential Stuffing aus technischer Perspektive ein, zeigt typische Angriffsmuster und leitet praxisnahe Gegenmaßnahmen ab.
Was ist Credential Stuffing?
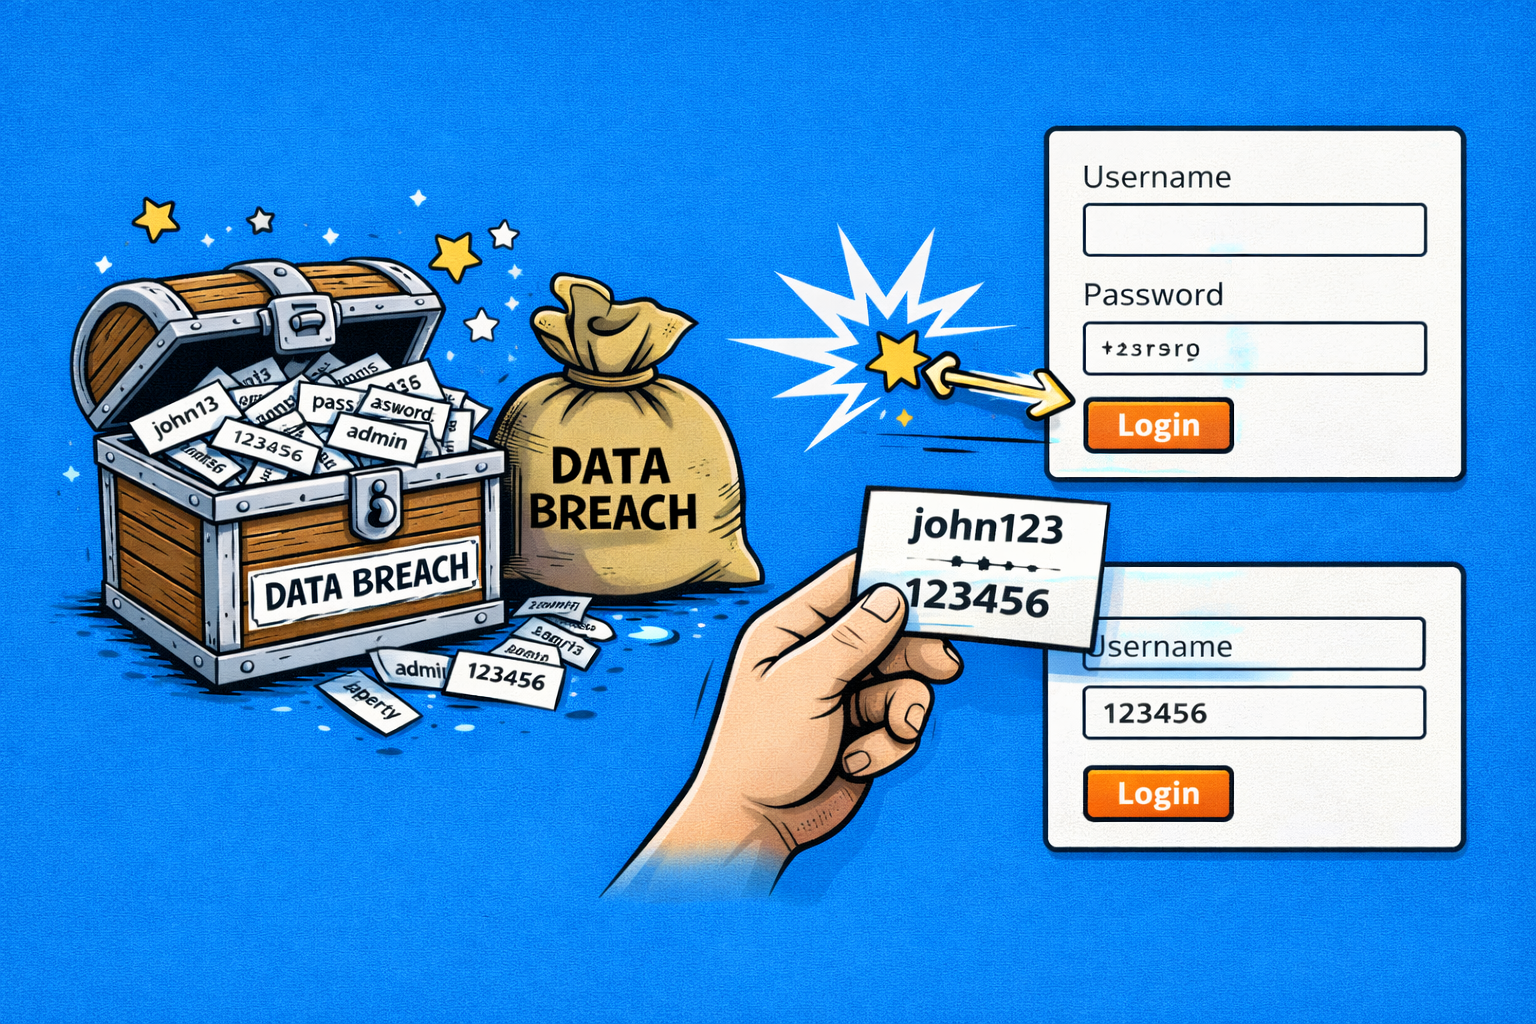
Credential Stuffing beschreibt automatisierte Login-Versuche mit bereits kompromittierten Benutzername-/Passwort-Kombinationen. Diese Credentials stammen in der Regel aus früheren Datenlecks (z. B. Foren, Shops, SaaS-Plattformen) und werden systematisch gegen andere Dienste getestet.
Der Angriff basiert auf einer einfachen, aber empirisch bestätigten Annahme: Benutzer wiederverwenden Passwörter.
Im Gegensatz zu Brute-Force-Angriffen wird hier nicht geraten, sondern validiertes Material eingesetzt. Dadurch sind die Login-Versuche deutlich effizienter und schwerer von legitimen Zugriffen zu unterscheiden.
Typischer Ablauf eines Angriffs
Beschaffung von Credentials
Leaks aus früheren Breaches, Credential Dumps oder Untergrund-Marktplätze.
Aufbereitung
Normalisierung von Formaten (E-Mail/Username, Passwort), Deduplication, Validierung.
Automatisierte Login-Versuche
Einsatz spezialisierter Tools oder Botnets, häufig mit:
- Rotierenden IPs
- Realistischen User-Agents
- Angepasstem Timing
Account Takeover (ATO)
Erfolgreiche Logins werden weiterverwertet (z. B. Weiterverkauf, Betrug, Datenexfiltration).
Warum klassische Schutzmaßnahmen oft nicht ausreichen
Viele Anwendungen verlassen sich weiterhin auf einfache Mechanismen wie:
-
Statisches Rate Limiting
-
IP-basierte Blocklisten
-
CAPTCHA nach X Fehlversuchen
Diese Ansätze greifen bei Credential Stuffing nur eingeschränkt, da Angreifer:
-
Login-Versuche stark verteilen
-
Geringe Fehlerraten pro IP erzeugen
-
Gültige Credentials verwenden
Aus Sicht der Applikation sieht der Traffic häufig „normal“ aus.
Technische und organisatorische Risiken
Ein erfolgreicher Credential-Stuffing-Angriff kann unter anderem zu folgenden Problemen führen:
-
Accountübernahmen mit Folgeschäden (Betrug, Identitätsmissbrauch)
-
Datenschutzvorfälle gemäß DSGVO
-
Vertrauensverlust bei Kunden
-
Sekundäre Angriffe (z. B. Privilege Escalation innerhalb der Plattform)
Nicht ohne Grund taucht Credential Stuffing regelmäßig in den Top-Risiken von OWASP und anderen Sicherheitsorganisationen auf.
Effektive Gegenmaßnahmen (Defense in Depth)
Ein einzelner Schutzmechanismus ist in der Regel nicht ausreichend. Bewährt hat sich eine mehrschichtige Strategie:
Starke Authentifizierung
- Multi-Factor Authentication (MFA) als Standard
- Adaptive MFA abhängig vom Risiko (IP, Device, Verhalten)
Anomalie- und Verhaltensanalyse
- Erkennung ungewöhnlicher Login-Patterns
- Korrelation über Benutzer, IPs und Zeitfenster
Credential Hygiene
- Prüfung neuer Passwörter gegen bekannte Leak-Datenbanken
- Erzwingen einzigartiger Passwörter
Bot-Mitigation
- Headless-Browser-Erkennung
- Fingerprinting (client- und serverseitig)
- Dynamische Challenges statt statischer CAPTCHAs
Monitoring und Incident Response
- Explizite Alarme bei Login-Anomalien
- Vorbereitete ATO-Playbooks (Account-Sperre, Reset, Nutzerinformation)
Mint Secure GmbH
Wie Mint Secure euch dabei unterstützt
Organisationen sollten Credential Stuffing nicht als reines Authentifizierungsproblem betrachten, sondern als systemisches Risiko, das Architektur-, Monitoring- und Awareness-Maßnahmen erfordert.
Penetration Testing
Wir prüfen, wie widerstandsfähig eure Login-Mechanismen gegen automatisierte Angriffe wie Credential Stuffing wirklich sind.
Security Beratung
Wir unterstützen bei MFA-Einführung, Credential Hygiene und dem Aufbau einer Defense-in-Depth-Strategie.
Incident Response
Im Verdachtsfall unterstützen wir bei Account-Sperrung, Analyse und strukturierter Nutzerkommunikation.
Wisst ihr, wie widerstandsfähig eure Login-Seite ist? Wir prüfen es gemeinsam mit euch. Jetzt Kontakt aufnehmen.
Fazit
Credential Stuffing ist kein exotischer Spezialangriff, sondern ein massenhaft eingesetztes Standardwerkzeug. Der technische Aufwand für Angreifer ist gering, der potenzielle Impact für Unternehmen hoch.
Organisationen sollten Credential Stuffing daher nicht als reines Authentifizierungsproblem betrachten, sondern als systemisches Risiko, das Architektur-, Monitoring- und Awareness-Maßnahmen erfordert. Wer Login-Sicherheit ernst nimmt, kommt an MFA, intelligenter Erkennung und sauberem Incident Handling nicht vorbei.
Mint Secure unterstützt euch dabei, genau diese Bausteine zusammenzubringen. Sprecht uns an.