
01
Incident Response (IR) bezeichnet den strukturierten Prozess, mit dem eine Organisation auf einen IT Sicherheitsvorfall reagiert. Ziel ist es, Schaden zu begrenzen, die Ursache zu verstehen, betroffene Systeme wiederherzustellen und aus dem Vorfall zu lernen.
Ein Sicherheitsvorfall kann vieles sein: ein Ransomwareangriff, kompromittierte Zugangsdaten, ein Datenleck oder eine ungewollte Datenübertragung durch einen Insider. Was all diese Szenarien verbindet: Ohne einen klaren Plan reagieren Unternehmen zu langsam, zu unkoordiniert oder mit den falschen Maßnahmen.
„Angreifer verweilen im Schnitt über 200 Tage unentdeckt im Netzwerk und handeln dann innerhalb von Stunden.“
ℹ️
Wichtig: IR ist keine rein technische Disziplin. Sie umfasst Kommunikation, Rechtliches, Entscheidungen unter Druck und die Koordination interner und externer Stakeholder.
02
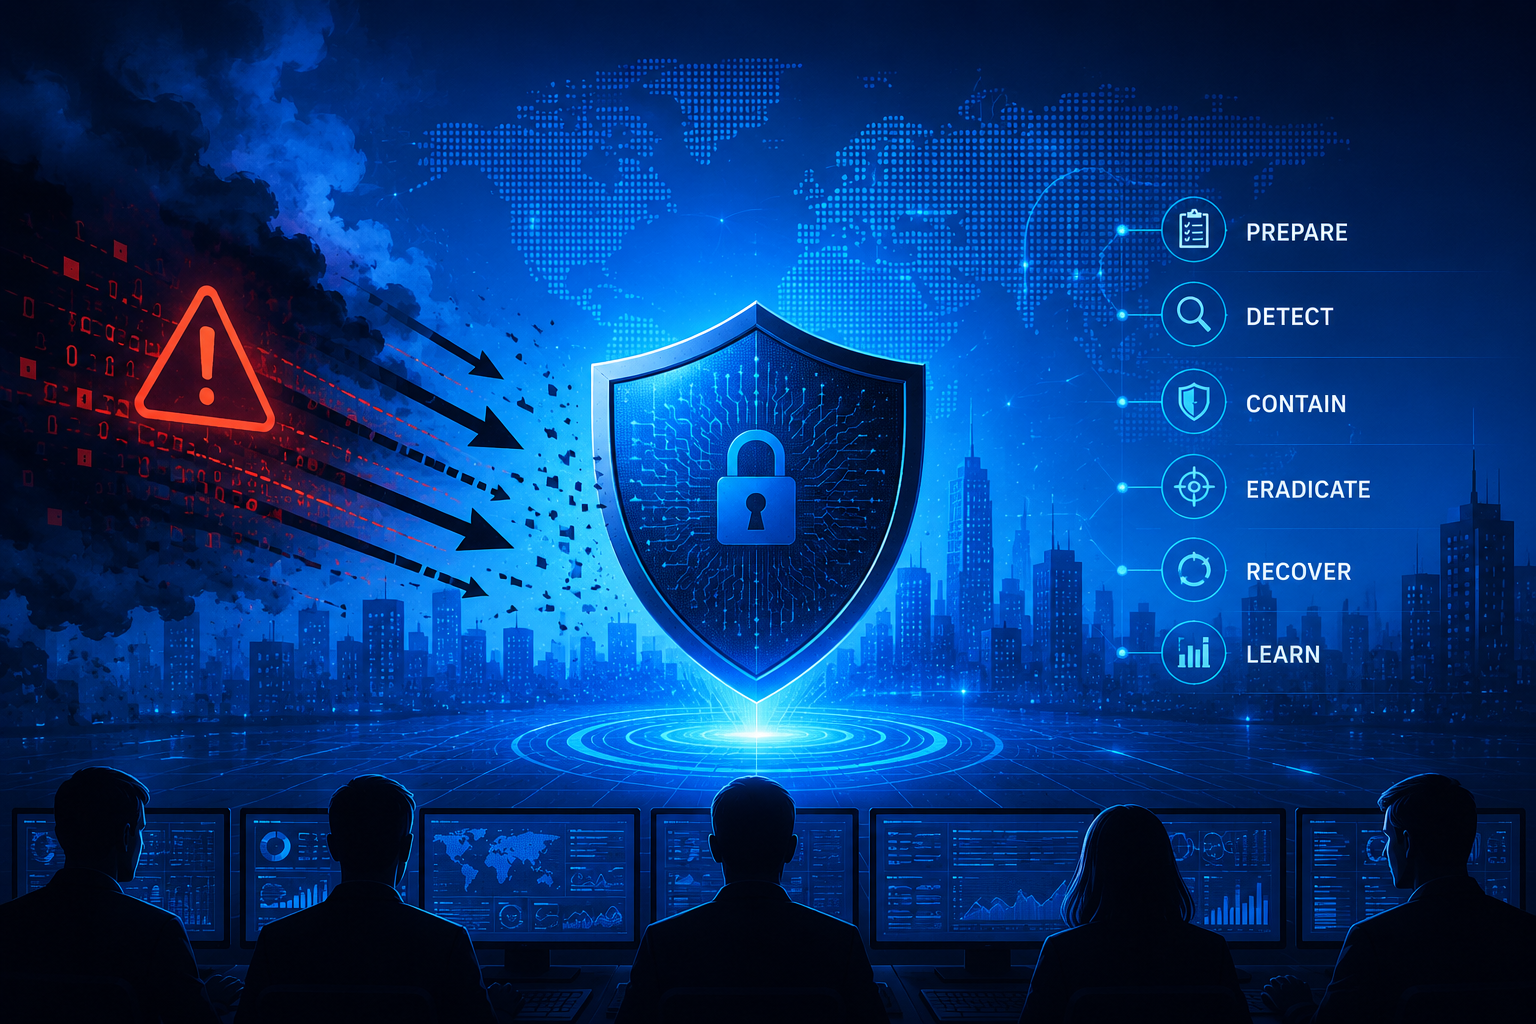
Das NIST Framework ist der weltweit etablierte Standard für strukturierte Incident Response. Es gliedert den Prozess in sechs klar definierte Phasen:
Phase 1
Vorbereitung
Incident Response Plan, CSIRT, Playbooks, Tabletop Exercises alles, was vor dem Angriff passieren muss.
Phase 2
Erkennung & Analyse
SIEM, EDR, Triage. Schweregrad einschätzen, Angriffsvektor bestimmen, Systeme identifizieren.
Phase 3
Eindämmung
Systeme isolieren, ohne forensische Spuren zu vernichten. Netzwerksegmentierung aktivieren.
Phase 4
Beseitigung
Schadsoftware, Backdoors und Schwachstellen vollständig entfernen. Kein Abkürzen.
Phase 5
Wiederherstellung
Restore aus validierten Backups, schrittweise Freigabe, intensiviertes Monitoring.
Phase 6
Nachbereitung
Lessons Learned, Dokumentation, Incident Response Plan aktualisieren, Behörden informieren.
03
Selbst gut aufgestellte Unternehmen machen unter Druck vermeidbare Fehler. Diese kennen und einplanen:
Systeme sofort neu aufsetzen
Ohne forensische Sicherung gehen Beweise verloren, die für Ursachenanalyse und rechtliche Schritte unersetzlich sind.
Kommunikation über kompromittierte Kanäle
Wenn Angreifer Zugriff auf Email oder Slack haben, lesen sie mit. Einen externen Notfallkanal vorab definieren.
Kein Eskalationsmodell
Wer entscheidet, wann ein System isoliert wird? Ohne klare Befugnisse entstehen teure Verzögerungen.
Lösegeldzahlung ohne Strategie
Garantiert weder Datenrückgabe noch verhindert sie eine Veröffentlichung. Juristisch bewerten lassen.
Ungetestete Backups
Backups ohne Restore Tests versagen im Ernstfall. Regelmäßige Tests sind keine Option, sondern Pflicht.
Zu frühe Kommunikation nach außen
Statements vor abgeschlossener Analyse erzeugen Haftungsrisiken und liefern Angreifern Hinweise.
04
Wer einen Sicherheitsvorfall erlebt, hat nicht nur ein technisches Problem. Die Meldepflichten gelten unabhängig davon, ob der Vorfall öffentlich wird:
DSGVO Art. 33
Meldung an zuständige Datenschutzbehörde bei Datenpanne
72 Stunden
DSGVO Art. 34
Benachrichtigung betroffener Personen bei hohem Risiko
Unverzüglich
NIS2 Frühwarnung
Erste Meldung erheblicher Vorfälle an das BSI
24 Stunden
NIS2 Vollmeldung
Vollständiger Bericht mit Analyse und Maßnahmen an das BSI
72 Stunden
⚠️
Kein dokumentierter Incident Response Prozess bedeutet bei NIS2 ein Bußgeldrisiko von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes zusätzlich zum eigentlichen Schaden.
05
1
Incident Response Plan erstellen und aktuell halten
Klare Rollen, Eskalationswege, Kontaktlisten und Checklisten pro Phase. Muss bei Änderungen in der Infrastruktur oder im Personal sofort angepasst werden.
2
Externen Notfallkanal definieren
Dedizierte SIM Karte, verschlüsselte externe App oder ähnliches ein Kommunikationsweg, der nicht über die möglicherweise kompromittierte Unternehmensinfrastruktur läuft.
3
Backups isoliert speichern und regelmäßig testen
Offline oder netzwerkisoliert andernfalls werden sie bei einem Ransomwareangriff mitverschlüsselt. Restore Tests mindestens quartalsweise.
4
Tabletop Exercises durchführen
Mindestens einmal jährlich ein realistisches Angriffsszenario moderiert durchspielen. Lücken im Plan finden, bevor ein Angreifer sie ausnutzt.
5
Retainer vorab vereinbaren
Die Suche nach externem Support während eines aktiven Angriffs kostet Stunden. Ein Retainer sichert priorisierte Verfügbarkeit und einen Partner, der die Umgebung bereits kennt.
6
Meldewege dokumentieren
Kontakte zu BSI, Datenschutzbehörden, Strafverfolgung und einem Fachanwalt müssen im Plan stehen nicht erst im Ernstfall recherchiert werden.
06
Als spezialisierter IT Security Dienstleister begleiten wir Unternehmen auf dem gesamten Reifegrad von der ersten Lückenanalyse bis zur Unterstützung im laufenden Vorfall.
Aktive Vorfallsreaktion mit garantierten Reaktionszeiten. Eindämmung, Forensik und vollständige Wiederherstellung durch unser spezialisiertes Team.
Realistische Angriffssimulationen auf Ihre Infrastruktur. Angriffspfade sichtbar machen, bevor ein echter Angreifer sie ausnutzt.
Testen, wie weit ein Ransomwareangriff in Ihrer Umgebung käme und konkret zeigen, wo Erkennung und Reaktion verbessert werden müssen.
Incident Response Beratung & Plan
Maßgeschneiderte Incident Response Pläne, szenariospezifische Playbooks und Tabletop Training für Ihr Team.
Wir helfen Ihnen, einen Incident Response Prozess aufzubauen, der im Ernstfall wirklich greift.