BloodHound ist seit Jahren das Standard-Tool, um Angriffswege in Active Directory sichtbar zu machen. Mit Version 8 erweitert SpecterOps den Fokus deutlich: Neben dem klassischen AD werden nun auch Cloud- und SaaS-Umgebungen abgebildet. Damit wird BloodHound zum Werkzeug für die Realität moderner hybrider IT-Infrastrukturen, in denen Angriffspfade längst nicht mehr an der Grenze des lokalen Netzwerks enden.
Neue Features in BloodHound 8
Die neue Version bringt vier zentrale Neuerungen mit, die den Funktionsumfang von BloodHound erheblich erweitern.
OpenGraph-Datenmodell
Active Directory, Azure/Entra, GitHub, Jenkins, Kubernetes oder Okta lassen sich in einem gemeinsamen Graphen darstellen.
Cloud-Integration
Azure/Entra inklusive PIM-Elevations, GitHub-Repositories mit Secrets, Kubernetes-ServiceAccounts oder Jenkins-Credentials werden sichtbar, Angriffswege von der Cloud bis on-prem eingeschlossen.
Neue Beziehungsarten
Kanten wie ContributorTo, HasSecret, AuthenticatesAs, EligibleFor oder ElevatesTo machen hybride Privilege Escalation nachvollziehbar.
Verbesserte Query-Engine
Cypher-Abfragen können jetzt AD- und Cloud-Knoten kombinieren. Pathfinding ist damit über Systemgrenzen hinweg möglich.
Die klassischen Funktionen bleiben relevant
Auch die bekannten Funktionen von BloodHound sind weiterhin entscheidend für jede AD-Sicherheitsbewertung:
-
GPO-Abuse: Über WriteDacl lassen sich Workstations übernehmen.
-
DCSync/Golden Ticket: Über GetChangesAll entsteht dauerhafte Kontrolle über die Domain.
-
Kerberoasting: Über HasSPN lassen sich Dienstkonten angreifen.
-
Lokale Adminrechte & Sessions: Machen Lateral Movement sichtbar.
-
ADCS/Zertifikate: Besonders kritisch und in der Praxis oft übersehen.
Beispiel: Zertifikatsvorlagen im Angriffsgraph
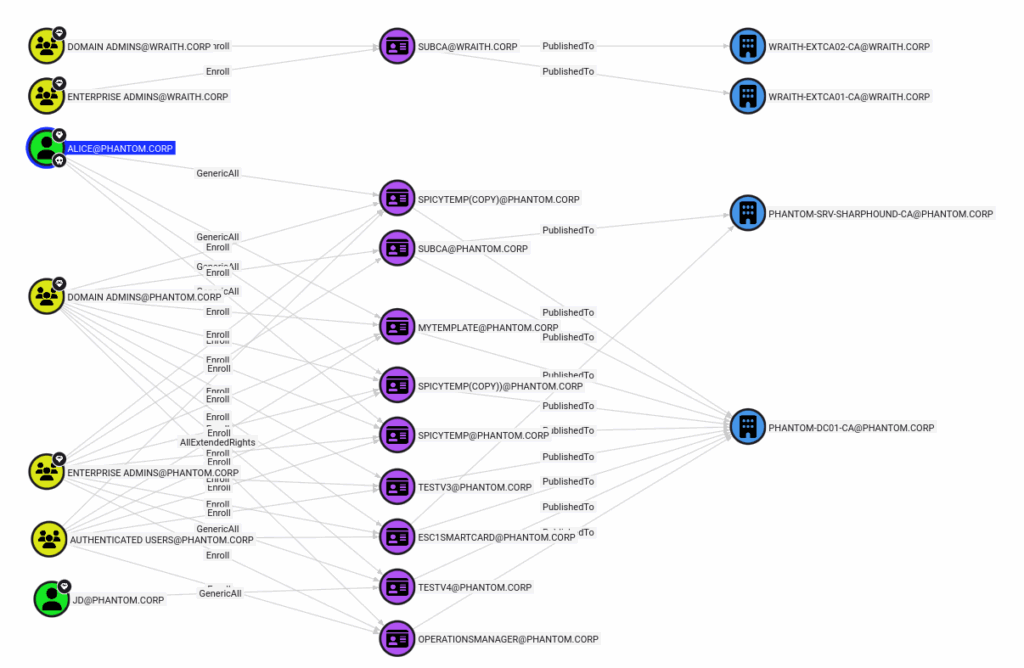
Im Screenshot ist ein typisches Szenario zu sehen: Mehrere Zertifikat-Templates sind auf einer Enterprise-CA veröffentlicht, und mächtige Gruppen wie Domain Admins, Enterprise Admins oder sogar Authenticated Users besitzen weitreichende Berechtigungen wie Enroll, GenericAll oder AllExtendedRights.
Solche Konstellationen sind riskant: Mit Enroll und schwachen Templates lassen sich Zertifikate beantragen, die Anmeldungen als beliebiger Benutzer ermöglichen. Mit GenericAll oder AllExtendedRights können Templates manipuliert werden, Grundlage für Angriffe wie ESC1 oder ESC6. Ein ausgestelltes Zertifikat ist zudem langlebig und umgeht Kontrollen wie Passwort-Änderungen oder MFA. Die entscheidende Frage lautet: Wer überprüft regelmäßig, welche Gruppen und Benutzer tatsächlich Zugriff auf die Zertifikat-Templates haben?
Eine Beispielabfrage für Templates mit gefährlichen Berechtigungen:
MATCH p=(t:CertTemplate)<-[:Enroll|:GenericAll|:AllExtendedRights]-(n:Group|User) RETURN p LIMIT 25;
Hybrid-Pfade in der Praxis
BloodHound 8 macht es möglich, klassische AD-Pfade mit Cloud-Kanten zu kombinieren. Ein typisches Beispiel für einen hybriden Angriffspfad:
GitHub Secret → Azure Service Principal → Resource Group → Key Vault → Prod-Systeme
Beispielabfrage für den Übergang von einem GitHub-Secret zu einem Azure Service Principal:
MATCH p=(:GitHubRepo)-[:HasSecret]->(:Secret)-[:AuthenticatesAs]->(:AZServicePrincipal) RETURN p LIMIT 10;
Beispielabfrage für eine PIM-Elevation in Entra:
MATCH p=(u:AZUser)-[:EligibleFor]->(:AZPIMRole)-[:ElevatesTo]->(:AZRole) RETURN p LIMIT 10;
Mint Secure GmbH
Wie Mint Secure euch dabei unterstützt
Wir setzen BloodHound 8 bereits in Projekten ein, um hybride Angriffsflächen sichtbar zu machen und Unternehmen genau dort zu sensibilisieren, wo Risiken oft übersehen werden.
BloodHound-Assessment
Wir kartieren eure Active-Directory- und Cloud-Umgebung mit BloodHound 8 und decken versteckte Angriffspfade auf.
Red Teaming
Wir simulieren realistische Angriffe über AD- und Cloud-Grenzen hinweg, von GitHub-Secrets bis zu Azure-Rollen.
ADCS-Härtung
Wir identifizieren und beheben unsichere Zertifikatsvorlagen, bevor sie zum Einfallstor werden.
Fazit
BloodHound 8 verbindet die neuen Cloud-Funktionen mit den klassischen AD-Pfaden in einem einzigen Graphen. Für Assessments und Red Teamings entsteht damit ein vollständigeres Bild, von GitHub-Secrets über PIM-Rollen in Azure bis hin zu schwach abgesicherten Zertifikatsvorlagen im AD.
Wer Angriffspfade nur innerhalb von Active Directory betrachtet, übersieht heute einen erheblichen Teil der realen Angriffsfläche.
Mint Secure unterstützt euch dabei, hybride Angriffspfade sichtbar zu machen und gezielt zu schließen. Sprecht uns an.