Mit Wirkung zum 6. Dezember 2025 sind in Deutschland neue gesetzliche Vorgaben zur Bereitstellung von Domain-Registrierungsdaten in Kraft getreten. Diese beruhen auf der nationalen Umsetzung der europäischen NIS-2-Richtlinie und zielen auf eine erhöhte Transparenz, Sicherheit und Nachvollziehbarkeit digitaler Infrastrukturen ab. Die Neuregelungen betreffen unmittelbar die DENIC-Domainabfrage (WHOIS) für .de-Domains und führen zu einer erweiterten öffentlichen Anzeige bestimmter Registrierungsinformationen. Vor 2018/2019 war dies die Regel, unter anderem aufgrund der DSGVO gab es jedoch lange keine detaillierte Offenlegung von WHOIS-Daten bei .de-Domains, das wird nun wieder rückgängig gemacht.
Domaininhaber, insbesondere Organisationen und juristische Personen, sind von den Änderungen in unterschiedlichem Maße betroffen. Die DENIC erläutert diese Änderungen in einem kürzlich erschienenen Blogpost, und dieser Post ordnet die Folgen für die Privatsphäre Betroffener ein.
Warum gibt es eine Änderung und wieso kann sie die Privatsphäre beeinträchtigen?
Die NIS-2-Richtlinie verfolgt das Ziel, die Widerstandsfähigkeit digitaler Dienste zu erhöhen und eine effektivere Reaktion auf Sicherheitsvorfälle, Rechtsverletzungen und missbräuchliche Nutzungen zu ermöglichen. Ein wesentlicher Bestandteil dieser Zielsetzung ist die Verbesserung der Erreichbarkeit verantwortlicher Stellen im Zusammenhang mit Internet-Domains. Die neuen Regelungen sollen sicherstellen, dass für jede .de-Domain eine klar identifizierbare und kontaktierbare Stelle benannt ist, ohne dabei den Datenschutz natürlicher Personen unverhältnismäßig einzuschränken.
Unabhängig davon, ob eine Domain auf eine natürliche oder juristische Person registriert ist, gilt seit dem 6. Dezember 2025 ein einheitlicher Grundsatz:
Für jede .de-Domain wird das jeweils verwaltende DENIC-Mitglied öffentlich angezeigt.
Das verwaltende DENIC-Mitglied ist der Provider, über den die Domain registriert wurde und der für deren administrative Betreuung verantwortlich ist. Damit ist für jede Domain mindestens eine konkrete Kontaktstelle öffentlich benannt.
Differenzierung nach Art des Domaininhabers
Die konkreten Auswirkungen der Neuregelung hängen maßgeblich davon ab, ob die Domain auf eine juristische oder eine natürliche Person registriert ist.
Domains juristischer Personen
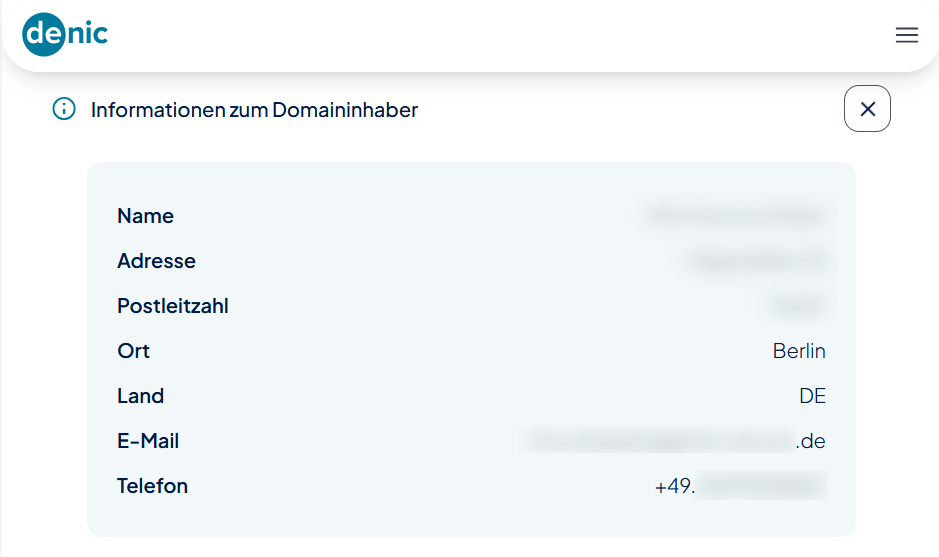
Bei Domains, deren Inhaber eine juristische Person ist, werden im Rahmen der DENIC-Domainabfrage künftig folgende Angaben öffentlich bereitgestellt:
– Name des Domaininhabers
– Anschrift des Domaininhabers
– E-Mail-Adresse
– Telefonnummer
– Datum der Domainregistrierung
– Name und Kontaktdaten des verwaltenden DENIC-Mitglieds
Zu den juristischen Personen zählen dabei nicht nur wirtschaftlich tätige Unternehmen, sondern unter anderem auch:
– Eingetragene Vereine (e. V.)
– Stiftungen
– Verbände
– Kirchliche Organisationen
– Zahlreiche Nichtregierungsorganisationen (NGOs) und sonstige Non-Profit-Organisationen
Besondere Relevanz für NGOs und Vereine
Für NGOs, Vereine und andere zivilgesellschaftliche Organisationen ergibt sich aus der Neuregelung ein besonderes Risiko unbeabsichtigter Datenoffenlegung. Vielen dieser Organisationen ist nicht bewusst, dass sie rechtlich als juristische Personen gelten und damit denselben Offenlegungspflichten unterliegen wie kommerzielle Unternehmen.
In der Praxis kann dies dazu führen, dass:
– Private Anschriften von Vorstandsmitgliedern
– Persönliche E-Mail-Adressen
– Private Telefonnummern ehrenamtlich tätiger Personen
öffentlich über die Whois-Abfrage einsehbar werden, sofern diese Daten im Rahmen der Domainregistrierung hinterlegt wurden. Gerade kleinere Vereine und ehrenamtlich geführte NGOs sollten daher sorgfältig prüfen, ob die aktuell hinterlegten Kontaktdaten für eine öffentliche Darstellung geeignet sind.
Domains natürlicher Personen
Bei Domains, die auf natürliche Personen registriert sind, bleibt der Schutz personenbezogener Daten weiterhin gewährleistet. In diesen Fällen werden keine personenbezogenen Inhaberdaten öffentlich angezeigt.
Öffentlich einsehbar sind ausschließlich:
– Das Datum der Domainregistrierung
– Der Name sowie die Kontaktdaten des verwaltenden DENIC-Mitglieds
Damit wird auch bei Domains natürlicher Personen sichergestellt, dass eine zuständige Kontaktstelle benannt ist, ohne gegen datenschutzrechtliche Grundsätze zu verstoßen.
Zugriff auf nicht öffentlich sichtbare Daten
Die neuen Regelungen führen nicht zu einer vollständigen Abschottung nicht veröffentlichter Registrierungsdaten. Vielmehr bestehen weiterhin abgestufte Zugriffsmöglichkeiten:
Domaininhaber können ihre eigenen, bei der DENIC gespeicherten Daten einsehen, etwa nach entsprechender Legitimation im Rahmen der Domainabfrage.
Dritte, beispielsweise Rechteinhaber, Sicherheitsforscher oder staatliche Stellen, können bei Vorliegen eines berechtigten Interesses und nach Einzelfallprüfung Zugang zu nicht öffentlich sichtbaren Daten erhalten.
Mint Secure GmbH
Bewertung und Handlungsempfehlungen
Die Umsetzung der NIS-2-Richtlinie stärkt Transparenz und Verantwortlichkeit im deutschen Domainraum. Gleichzeitig erhöht sie die Anforderungen an Organisationen, ihre Domain-Registrierungsdaten bewusst und datenschutzkonform zu verwalten.
Insbesondere für Vereine, NGOs und andere nicht kommerzielle Organisationen ergibt sich daraus ein konkreter Handlungsbedarf:
Kontaktdaten überprüfen
Die bei der Domainregistrierung hinterlegten Kontaktdaten überprüfen.
Funktionsadressen nutzen
Funktionsadressen und Organisationskontakte statt persönlicher Daten verwenden.
Vorstände sensibilisieren
Vorstände und administrativ Verantwortliche für das Thema sensibilisieren.
Rücksprache halten
Gegebenenfalls Rücksprache mit dem Domain-Provider oder juristischer Beratung halten.
Durch eine bewusste Gestaltung der Registrierungsdaten lassen sich ungewollte Datenveröffentlichungen vermeiden, ohne die gesetzlichen Vorgaben zu verletzen.
Wie Mint Secure euch dabei unterstützt
Ob Domain-Registrierungsdaten, Kontaktprozesse oder Sensibilisierung eurer Verantwortlichen: Wir helfen euch, die neuen WHOIS-Regelungen datenschutzkonform umzusetzen.
Security Beratung
Wir prüfen mit euch, welche Registrierungsdaten aktuell hinterlegt sind und wie ihr diese datenschutzkonform gestaltet.
Vulnerability & Domain Management
Wir behalten eure Domains und deren Registrierungsstatus im Blick, damit keine Daten unbeabsichtigt offengelegt werden.
Unsicher, ob eure Vereins- oder NGO-Daten betroffen sind? Wir werfen gemeinsam mit euch einen Blick ins WHOIS. Jetzt Kontakt aufnehmen.
Fazit
Die Umsetzung der NIS-2-Richtlinie stärkt Transparenz im deutschen Domainraum, erhöht aber auch die Anforderungen an einen bewussten Umgang mit Registrierungsdaten.
Gerade Vereine, NGOs und andere nicht kommerzielle Organisationen sollten jetzt prüfen, ob ihre hinterlegten Kontaktdaten für eine öffentliche Darstellung geeignet sind.
Mint Secure unterstützt euch dabei, ungewollte Datenveröffentlichungen zu vermeiden. Sprecht uns an.