Ein Sicherheitsvorfall ist kein Wenn, sondern ein Wann. Wie Unternehmen mit einem strukturierten Incident-Response-Prozess Schaden begrenzen, gesetzliche Fristen einhalten und aus dem Ernstfall lernen.
Was ist Incident Response und warum ist er unverzichtbar?
Incident Response (IR) bezeichnet den strukturierten Prozess, mit dem eine Organisation auf einen IT Sicherheitsvorfall reagiert. Ziel ist es, Schaden zu begrenzen, die Ursache zu verstehen, betroffene Systeme wiederherzustellen und aus dem Vorfall zu lernen.
Ein Sicherheitsvorfall kann vieles sein: ein Ransomwareangriff, kompromittierte Zugangsdaten, ein Datenleck oder eine ungewollte Datenübertragung durch einen Insider. Was all diese Szenarien verbindet: Ohne einen klaren Plan reagieren Unternehmen zu langsam, zu unkoordiniert oder mit den falschen Maßnahmen.
Wichtig: IR ist keine rein technische Disziplin. Sie umfasst Kommunikation, Rechtliches, Entscheidungen unter Druck und die Koordination interner und externer Stakeholder.
Die 6 Phasen nach NIST
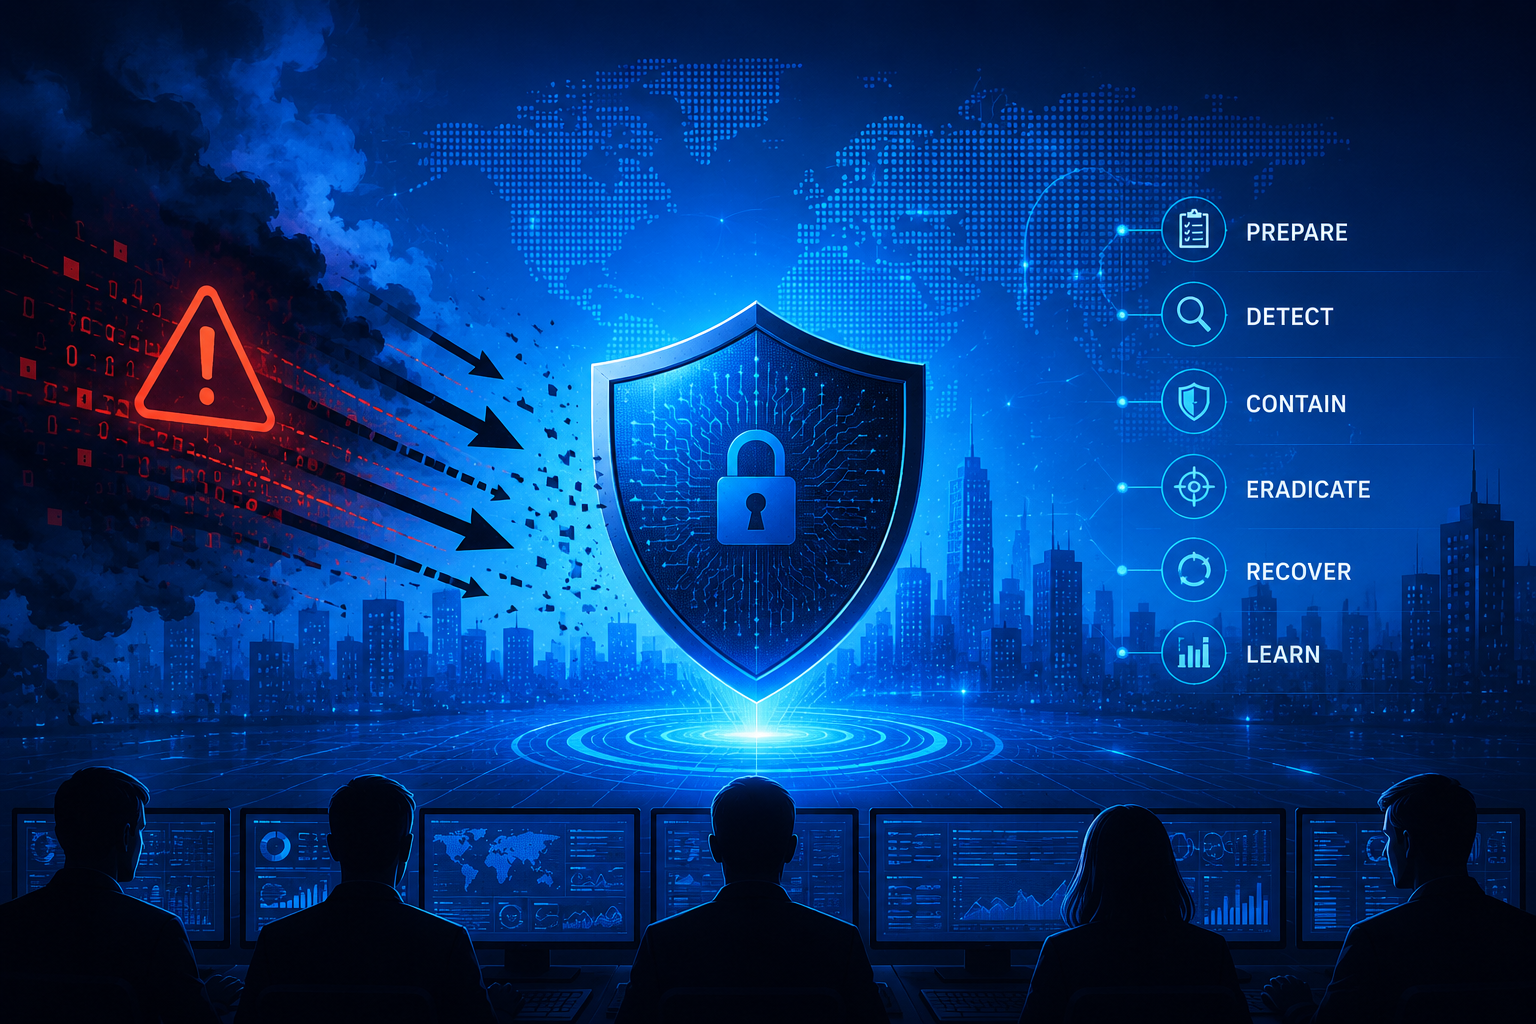
Das NIST Framework ist der weltweit etablierte Standard für strukturierte Incident Response. Es gliedert den Prozess in sechs klar definierte Phasen:
Vorbereitung
Incident Response Plan, CSIRT, Playbooks, Tabletop Exercises alles, was vor dem Angriff passieren muss.
Erkennung & Analyse
SIEM, EDR, Triage. Schweregrad einschätzen, Angriffsvektor bestimmen, Systeme identifizieren.
Eindämmung
Systeme isolieren, ohne forensische Spuren zu vernichten. Netzwerksegmentierung aktivieren.
Beseitigung
Schadsoftware, Backdoors und Schwachstellen vollständig entfernen. Kein Abkürzen.
Wiederherstellung
Restore aus validierten Backups, schrittweise Freigabe, intensiviertes Monitoring.
Nachbereitung
Lessons Learned, Dokumentation, Incident Response Plan aktualisieren, Behörden informieren.
Die häufigsten Fehler im Ernstfall
Selbst gut aufgestellte Unternehmen machen unter Druck vermeidbare Fehler. Diese kennen und einplanen:
-
Systeme sofort neu aufsetzen: Ohne forensische Sicherung gehen Beweise verloren, die für Ursachenanalyse und rechtliche Schritte unersetzlich sind.
-
Kommunikation über kompromittierte Kanäle: Wenn Angreifer Zugriff auf Email oder Slack haben, lesen sie mit. Einen externen Notfallkanal vorab definieren.
-
Kein Eskalationsmodell: Wer entscheidet, wann ein System isoliert wird? Ohne klare Befugnisse entstehen teure Verzögerungen.
-
Lösegeldzahlung ohne Strategie: Garantiert weder Datenrückgabe noch verhindert sie eine Veröffentlichung. Juristisch bewerten lassen.
-
Ungetestete Backups: Backups ohne Restore Tests versagen im Ernstfall. Regelmäßige Tests sind keine Option, sondern Pflicht.
-
Zu frühe Kommunikation nach außen: Statements vor abgeschlossener Analyse erzeugen Haftungsrisiken und liefern Angreifern Hinweise.
Regulatorische Pflichten: konkrete Fristen
Wer einen Sicherheitsvorfall erlebt, hat nicht nur ein technisches Problem. Die Meldepflichten gelten unabhängig davon, ob der Vorfall öffentlich wird:
-
DSGVO Art. 33: Meldung an zuständige Datenschutzbehörde bei Datenpanne, Frist
72 Stunden -
DSGVO Art. 34: Benachrichtigung betroffener Personen bei hohem Risiko, Frist
unverzüglich -
NIS2 Frühwarnung: Erste Meldung erheblicher Vorfälle an das BSI, Frist
24 Stunden -
NIS2 Vollmeldung: Vollständiger Bericht mit Analyse und Maßnahmen an das BSI, Frist
72 Stunden
Kein dokumentierter Incident Response Prozess bedeutet bei NIS2 ein Bußgeldrisiko von bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes zusätzlich zum eigentlichen Schaden.
Was Unternehmen jetzt tun sollten
Incident Response Plan erstellen und aktuell halten
Klare Rollen, Eskalationswege, Kontaktlisten und Checklisten pro Phase. Muss bei Änderungen in der Infrastruktur oder im Personal sofort angepasst werden.
Externen Notfallkanal definieren
Dedizierte SIM Karte, verschlüsselte externe App oder ähnliches ein Kommunikationsweg, der nicht über die möglicherweise kompromittierte Unternehmensinfrastruktur läuft.
Backups isoliert speichern und regelmäßig testen
Offline oder netzwerkisoliert andernfalls werden sie bei einem Ransomwareangriff mitverschlüsselt. Restore Tests mindestens quartalsweise.
Tabletop Exercises durchführen
Mindestens einmal jährlich ein realistisches Angriffsszenario moderiert durchspielen. Lücken im Plan finden, bevor ein Angreifer sie ausnutzt.
Retainer vorab vereinbaren
Die Suche nach externem Support während eines aktiven Angriffs kostet Stunden. Ein Retainer sichert priorisierte Verfügbarkeit und einen Partner, der die Umgebung bereits kennt.
Meldewege dokumentieren
Kontakte zu BSI, Datenschutzbehörden, Strafverfolgung und einem Fachanwalt müssen im Plan stehen nicht erst im Ernstfall recherchiert werden.
Mint Secure GmbH
Wie Mint Secure euch dabei unterstützt
Als spezialisierter IT Security Dienstleister begleiten wir Unternehmen auf dem gesamten Reifegrad von der ersten Lückenanalyse bis zur Unterstützung im laufenden Vorfall.
Incident Response
Aktive Vorfallsreaktion mit garantierten Reaktionszeiten. Eindämmung, Forensik und vollständige Wiederherstellung durch unser spezialisiertes Team.
Penetration Testing
Realistische Angriffssimulationen auf Ihre Infrastruktur. Angriffspfade sichtbar machen, bevor ein echter Angreifer sie ausnutzt.
Ransomware Emulation
Testen, wie weit ein Ransomwareangriff in Ihrer Umgebung käme und konkret zeigen, wo Erkennung und Reaktion verbessert werden müssen.
IR Beratung & Plan
Maßgeschneiderte Incident Response Pläne, szenariospezifische Playbooks und Tabletop Training für Ihr Team.
Ihr wollt loslegen? Wir bieten einen kostenlosen Erstberatungstermin an. Jetzt Kontakt aufnehmen.
Fazit
Ein Cyberangriff ist kein Ausnahmefall, sondern eine Frage der Zeit.
Wer vorbereitet ist, klare Phasen kennt, vermeidbare Fehler umgeht und die Meldefristen von DSGVO und NIS2 im Blick hat, übersteht den Ernstfall mit deutlich geringerem Schaden.
Mint Secure begleitet euch von der Planerstellung bis zur aktiven Vorfallsreaktion. Sprecht uns an.